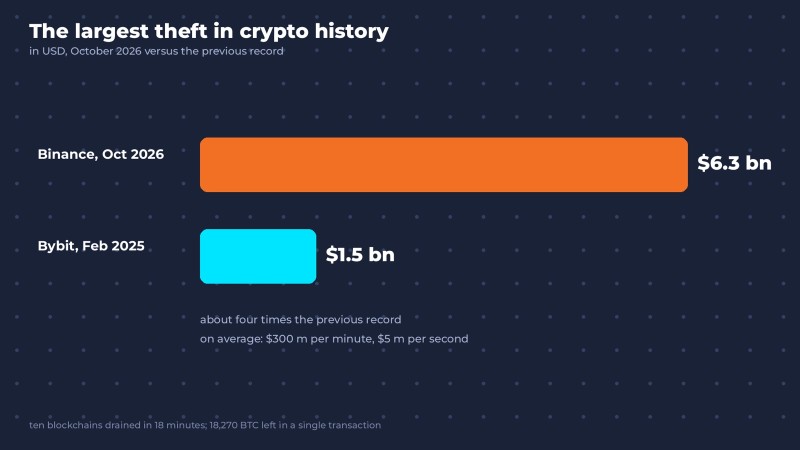
我们先来算笔账。10 月 29 日 20:05 UTC,资金开始从币安的钱包里流出。总共约 63.6亿美元,其中大部分是在大约 20 分钟内转走的。
平均下来就是每分钟 3亿美元,每秒 500万美元。你读完这一段的工夫,已经够有人买下一座小岛了。还是带棕榈树的那种。
坦白说:每次读黑客事件复盘,我都期待一点电影情节。零日漏洞、天才级的 exploit、穿连帽衫的黑客。这次的事情平淡得多,而这恰恰是它更可怕的地方。根据币安自己的初步说明,一切都始于一名工程师的笔记本电脑。
不是区块链,不是密码学,而是一台笔记本电脑。很可能就和你手上这台差不多。
简单来说:在币安被盗事件中,攻击者利用一名 DevOps 工程师被攻陷的笔记本电脑进入交易所的内部基础设施,让交易所自己签署了转往攻击者地址的转账。 据币安称,没有泄露任何一把私钥。攻击者根本不需要私钥:系统会乖乖签下让它签的一切。
下面我们来拆解这是怎么做到的、幕后是谁,以及最重要的——为什么这件事和每一个写代码、或者正在学写代码的人都有关系。
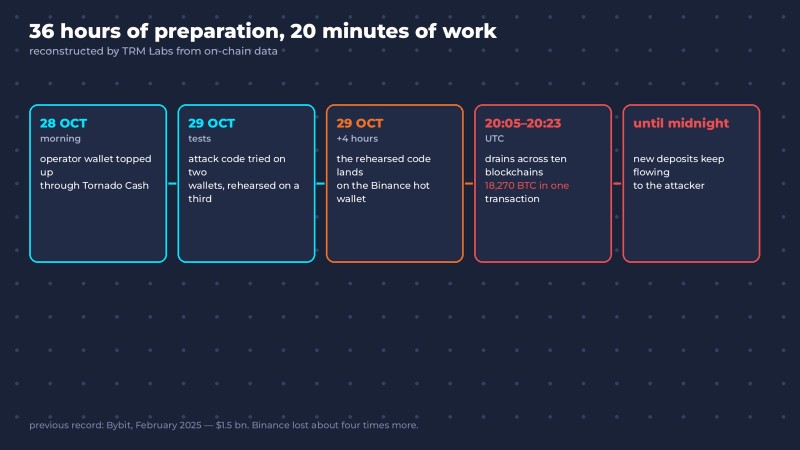
币安被盗时间线:准备 36 小时,动手 20 分钟
这次攻击最惊人的不是金额,而是它的冷静和有条不紊。TRM Labs 的分析师根据链上数据,几乎按分钟还原了整个过程。
- 10 月 28 日上午。 操作者的钱包通过 Tornado Cash 收到三笔小额资金。Tornado Cash 是一种混币器,会让币的来源无法追踪。可以理解为付 gas 费用的零花钱。
- 10 月 29 日。 操作者部署攻击代码,先在两个测试钱包上试运行。然后在第三个钱包上彩排最终版本,再把测试资金转回给自己。非常讲究。
- 大约四小时后, 彩排过的代码出现在了币安的一个热钱包上。
- 20:05–20:23。 资金同时从十条区块链上被抽走:XRP、比特币、Solana、Tron、以太坊等。光是比特币钱包,就在一笔交易里转出了 18,270 BTC。
- 从那时起一直到午夜, 交易所的以太坊钱包又好几次把新到账的资金“转交”到攻击者的地址。
准备工作至少持续了 36 小时。有测试,有彩排,还把测试资金回滚了。要是每次发版都测得这么仔细,全世界一半的线上事故都会直接消失。
做个对比:之前的纪录是 2025 年 2 月 Bybit 被盗的 15亿美元。币安损失的金额大约是它的四倍。
一台笔记本电脑,如何变成数十亿美元
要理解发生了什么,你需要先知道交易所的一件事。
每家加密货币交易所都有冷钱包:离线存储,大部分资金放在这里。还有热钱包:联网、自动运行,负责日常给客户出款。你点一下“提现”,交易所的服务检查请求、签署交易,钱就转出去了。
热钱包就像一个拿着印章的银行柜员。柜员不做任何判断,只要单子从正确的窗口递进来,就盖章。
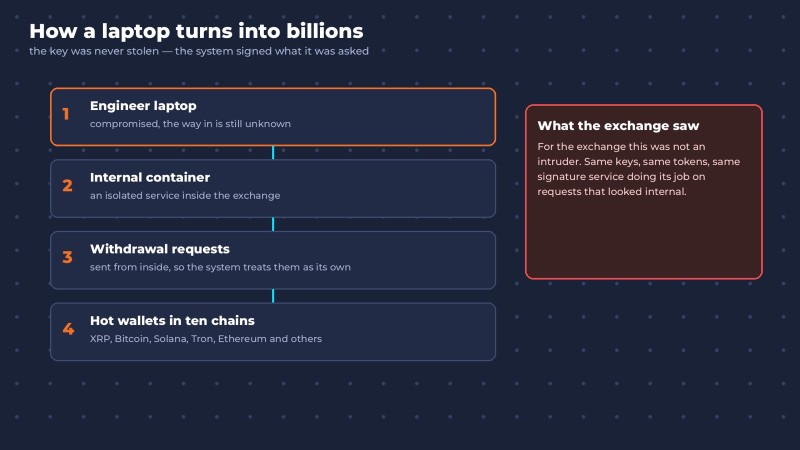
根据币安最初的说明,攻击者的路径是这样的:
- 一名 DevOps 工程师的笔记本电脑被攻陷。具体怎么被攻陷的,交易所还没有披露。
- 攻击者通过它进入了一个服务容器,也就是交易所某个内部服务运行的隔离环境。
- 攻击者从内部提交提现请求,系统把它们当成自己人发的请求,照签不误。

也就是说,攻击者根本不用偷印章,只要走到正确的窗口前就够了。
后来币安表示又发现了更多入侵入口,交易所联席 CEO Richard Teng 强调,这不是“一键操作”,攻击者也不是单纯借用了某一名工程师的权限。交易所承诺在调查结束后发布技术报告。TRM Labs 看到半小时内十条区块链上都出现了有效签名,认为最可能的解释是热钱包签名基础设施本身被攻破。
但币安最先点名的入口始终没变:一台笔记本电脑。
EIP-7702 是什么:钱包是怎么开始替别人打工的
这次攻击中技术含量最高、说实话也最“优雅”的部分发生在以太坊上。主角是 EIP-7702。
简单来说:EIP-7702 是以太坊的一种机制,让普通钱包可以临时“穿上”智能合约的代码,执行合约的逻辑。 它随 2025 年 5 月的 Pectra 升级上线。初衷是好的:把多个操作打包进一笔交易、让别人替用户付手续费、让钱包更好用。
但钱包要“穿上”别人的代码,需要一份签名授权。而这份授权里包含 nonce,也就是钱包的交易序号。钱包每发一笔新交易,序号就往前走一位,旧的授权就对不上了。
交易所的热钱包不停地在发交易。想精准猜中它在某一秒会走到哪个序号,几乎不可能。那攻击者是怎么解决这个问题的?
他们准备了对应 50 个连续 nonce 的 50 份授权,全部由币安的钱包签名。就像一个小偷来到门前,手里拿的不是一把钥匙,而是一串五十把:总有一把能打开。
果然有一把对上了。三分多钟后,这个钱包交出了全部余额:167,464 ETH,外加 63 种其他代币,其中包括超过 16亿 USDT。
接下来是最阴险的部分。授权一直有效。钱包现在运行的是一段只听攻击者指挥的“吸尘器”代码。每当有新的钱打到这个币安地址,攻击者就顺手一起卷走。这就像给别人的邮箱设置了自动转发:大家照样给主人写信,读信的却是你。
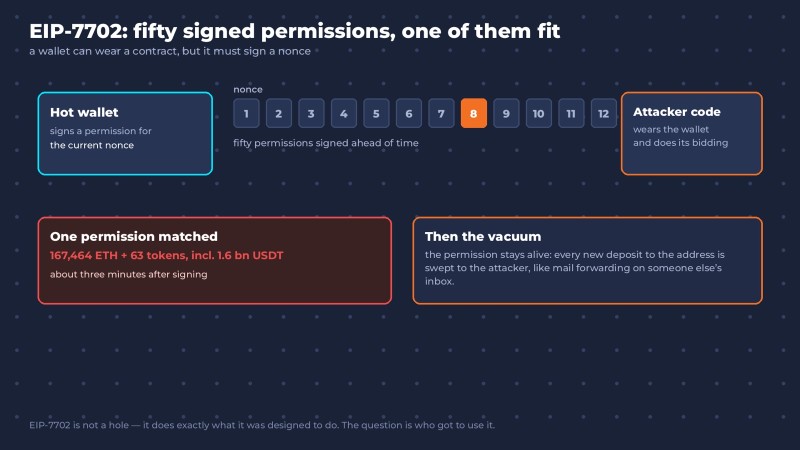
给开发者的启示:每一个强大的功能,同时也是一种强大的破坏手段。 EIP-7702 不是“漏洞”,它完全按设计在工作。问题在于,是谁拿到了使用它的机会。
追钱大战:冻结 vs. 兑换
攻击一曝光,一场赛跑就开始了。
稳定币有一个比特币没有的特性:发行它们的公司可以冻结特定地址上的代币。Tether、Circle、Ripple 等公司开始封锁攻击者的地址。Arbitrum 安全委员会强制把资金从攻击者的钱包里转了出来。据币安估计,大约有 30亿美元被冻结。
与此同时,攻击者正手忙脚乱地把稳定币换成无法被冻结的 ETH。据 TRM 统计,为此他们比市场价多付了 10% 以上。Tether 都追到身后了,哪还有时间讨价还价。
币安暂停了充值和提现,并承诺用 SAFU 保险基金和自有资金填补窟窿:“这些损失不会转嫁给用户。”到 11 月 1 日,交易所表示已覆盖约 95% 的受影响金额,并宣布分阶段恢复提现。
看起来客户这次能全身而退。而“是谁干的”这个问题,已经有了答案。
TraderTraitor 和 Lazarus Group:黑的不是代码,而是人
10 月 31 日,FBI 正式宣布这次攻击的幕后黑手是朝鲜,具体来说是 TraderTraitor 组织。它还有其他名字:Lazarus Group、Jade Sleet 和 APT38。TRM Labs 和 Chainalysis 更早就得出了同样的结论。币安本身还没有公开点名攻击者。
看看这个组织之前几次轰动一时的攻击,你会发现一个规律。
Bybit,2025 年 2 月,15亿美元。 攻击者没有直接攻击交易所,而是攻击了它的钱包服务商 Safe{Wallet}。一名 Safe 开发者的 Mac 通过一个 Docker 项目被感染,项目名字听起来人畜无害,是个股票投资模拟器,而且显然借助了社会工程学手段。之后的路径是:拿到 AWS 权限、窃取会话令牌、篡改界面里的 JavaScript,让 Bybit 的签名人看到一笔“正常”的交易。
DMM Bitcoin,2024 年 5 月,3.08亿美元。 据 FBI 称,攻击者在 LinkedIn 上冒充招聘官,给 Ginco(负责管理钱包的日本公司)的一名员工发了一个 Python 脚本,伪装成入职前的笔试题。那名员工运行了脚本。游戏结束。
看出规律了吗?朝鲜不去破解密码学,那又慢又贵。直接黑掉一个有权限的人要容易得多:开发者、DevOps 工程师、管理员。而让开发者运行陌生代码最可靠的办法,就是给对方一份梦想中的工作。
币安那名工程师的笔记本电脑究竟是怎么被感染的,目前仍然未知,也没人能断言就是一份假笔试题。但这个组织的套路早已有据可查。而且它直接关系到每一个在找技术类工作的人。
假面试木马:你可能收到的最危险的一份笔试题
早在 2023 年,Palo Alto Networks 的研究人员就披露了朝鲜的一场攻击行动,名字非常直白:Contagious Interview(“传染性面试”)。从那以后,这套手法越来越精细,受害者也不再只是交易所员工,而是正在找工作的普通开发者。
流程大致是这样的:
- 一个“招聘官”通过 LinkedIn、Telegram 或邮件联系你。公司听起来很正规,薪资比市场价高出不少,流程也很快。
- 简单通个电话后,你收到一份带回家做的笔试题。你需要下载一个仓库,“在本地把项目跑起来,修几个 bug”。或者安装一个“我们的视频会议软件”。
- 你执行了
npm install,或者跑了一个 Python 脚本。就在这一刻,别人的代码在你的机器上运行了,而你一行都没看过。它的作者倒是把每一行都想得清清楚楚。
接下来,恶意软件会四处搜刮一切能找到的东西:浏览器里的密码、会话 cookie、SSH 密钥、云服务令牌、加密钱包。如果这是一台能访问生产环境的工作电脑,那么恭喜:你的笔记本电脑刚刚成了别人公司的大门。
最糟糕的是,笔试题是完美的诱饵。你本来就想运行它。你紧张、你着急,最不会去想的就是 package.json 里到底写了什么。
危险信号:
- 薪资明显高于市场价,流程快得可疑:“我们直接跳到笔试吧。”
- 笔试题需要运行,而不只是从零开始写代码。
- 对方要求你安装一个“通话专用软件”,而不是用 Zoom 或 Google Meet。
- 仓库里有奇怪的安装脚本、混淆过的代码,或者名字里带拼写错误的依赖包。
- 对方催你:“今天就要,这个岗位急着招人。”
如何安全地运行笔试题,还能睡个好觉:
- 绝不在工作电脑上运行。 尤其是能访问生产环境、云服务或别人资金的机器。
- 在隔离环境里运行。 用虚拟机或 Docker 容器,不给它访问你主目录的权限。如果你会为别人的项目启动一个容器,你就已经比那位 Safe 开发者多了一层防护。在 Docker 课程 里,这是你最早动手做的事情之一。
- 先读,再跑。 打开
package.json,检查scripts部分,尤其是preinstall和postinstall。第一次安装时可以用npm install --ignore-scripts。 - 钱包和密钥别放在旁边。 加密钱包、生产环境的 SSH 密钥,和陌生人发来的笔试题,永远不该待在同一台机器上。
- 查一查这家公司。 官网、LinkedIn 上的真实员工、这个招聘信息的历史。花五分钟搜一搜,可能比五年的工资还值钱。
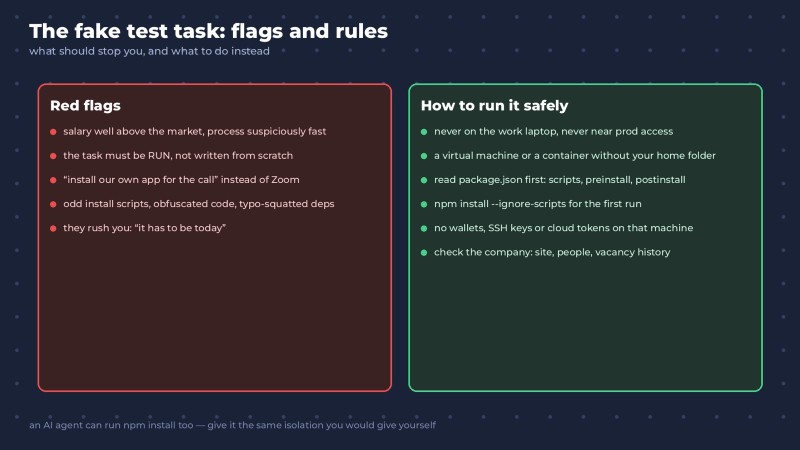
2026 年还有一点要特别提醒:如果你把笔试题交给 AI 智能体去做,记住它同样会执行 npm install。恶意软件才不在乎按下回车的是你还是 Claude Code。让智能体运行陌生仓库里的代码,需要的隔离措施和你自己运行时一样。
如果你已经有生产环境权限
对于做 DevOps、后端或基础设施运维的人来说,币安这一课更加沉重:你的笔记本电脑就是公司安全边界的一部分。 它不是“我的个人电脑,顺便用来工作”,而是一扇实实在在通往生产环境的门。
落到实处,这意味着:
- 隔离环境。 工作电脑只用来工作。业余项目、笔试题、游戏和来路不明的浏览器插件,放到别的地方去。
- 最小权限。 你只需要访问你此刻正在做的东西,而且只在做的这段时间里。“以防万一”的常驻管理员权限,就是送给攻击者的礼物。
- 硬件密钥和短会话。 在 Bybit 事件中,攻击者窃取了已经处于活跃状态的会话令牌,从而绕过了双因素认证。会话存活的时间越短,偷到它的人能利用的时间就越少。
- 关键操作至少要两双眼睛。 任何单个账户都不应该能独自提走资金,或者向支付链路推送变更。
这些听起来都不是什么高深的技术。也正因为如此,它们才经常没人去做。
如果你还在学编程,这意味着什么
你可以把这个故事当成一部关于数十亿美元和朝鲜的惊悚片来读。但对开发者来说,它有另一层启示。
安全不是远在天边的一个独立职业。它就是理解你运行的代码到底在做什么。执行 npm install 时发生了什么。容器是什么,为什么它的隔离并不总是像你以为的那样。令牌存在哪里,为什么一个会话 cookie 比密码还值钱。

这就是基本功。任何 AI 都替代不了:它一秒钟就能给你写出一个 Dockerfile,但要不要信任“招聘官”发来的仓库,这个决定仍然得你自己来做。
这些东西去哪里学
想把这类事件读成一条清晰的步骤链,而不是看魔术,你需要扎实的基础。
在 Docker 课程 里,你会亲手搭建容器,搞清楚它们能隔离什么、不能隔离什么。Python 和 Java 会让你真正理解自己运行的代码是怎么工作的,包括那些从“梦中情司”的 HR 那里以 zip 包形式发来的代码。而 Web 会讲清楚那些 npm 包和前端 JavaScript 是怎么运作的。
如果你现在正在准备面试(真正的面试,不是朝鲜版的那种),我们在 Java 开发者面试指南 里拆解了 2026 年 Java 面试真正会问什么。
黑客只需要一个有权限又粗心大意的人。别让那个人是你。
币安被盗事件常见问题(FAQ)
2026 年 10 月币安被盗事件是怎么回事? 2026 年 10 月 29 日,约 63亿美元从币安分布在十条区块链上的热钱包中被盗,这是加密货币史上最大的一起盗窃案。根据交易所的初步说明,攻击始于一名 DevOps 工程师被攻陷的笔记本电脑,攻击者借此进入一个内部服务,并提交了未经授权的提现请求。
是谁黑了币安? 据 FBI 称,攻击由朝鲜组织 TraderTraitor 实施,该组织也被称为 Lazarus Group、Jade Sleet 和 APT38。TRM Labs 和 Chainalysis 的分析师也得出了同样的结论。2025 年 Bybit 被盗 15亿美元,也是这个组织干的。
币安用户在这次被盗事件中受影响了吗? 币安承诺用 SAFU 保险基金和自有资金承担全部损失,不转嫁给客户。在稳定币发行方的帮助下,约 30亿美元被冻结。截至 11 月 1 日,交易所已宣布分阶段恢复提现。
EIP-7702 是什么? 这是以太坊在 2025 年 5 月引入的一种机制,允许普通钱包把操作的控制权交给智能合约代码。在币安被盗事件中,它被用来让交易所的热钱包运行攻击者的代码,甚至把新到账的资金也转给攻击者。
怎么识别假招聘官发来的笔试题? 如果薪资明显高于市场价、流程快得可疑、笔试题需要运行而不是编写,或者对方要求你安装通话专用软件,就要提高警惕。陌生人的代码只在虚拟机或容器里运行,绝不在工作电脑上运行,并且先检查安装脚本。
AI 编程智能体会运行笔试题里的恶意软件吗? 会。如果智能体在陌生仓库里执行 npm install 之类的命令,恶意安装脚本会像人工执行时一样被触发。所以只应该让智能体在隔离环境中处理别人的代码。
GO TO FULL VERSION