En septiembre, Meta lanzó Muse: un agente de IA personal que envía correos, reserva viajes, gestiona el calendario y puede conectarse a cuentas bancarias. Un mes después, los mayores bancos de Estados Unidos descubrieron que en las cuentas de sus clientes campaban a sus anchas agentes de terceros. Algunos de ellos, según los banqueros, actúan como si las instrucciones del usuario fueran apenas una sugerencia.
El 22 de octubre de 2026, Axios publicó la noticia. Morgan Stanley, Bank of America, JPMorgan, Citi y Wells Fargo están viendo agentes en las cuentas de sus clientes, y los directivos de los bancos califican la situación de «horrorosa». Por ahora no se han reportado pérdidas de dinero confirmadas. Pero los bancos ya están simulando los peores escenarios y pensando cómo recuperar rápido una cuenta si un agente hace un desastre.
Suena a otra historia de terror sobre IA. En realidad, es la historia de un error muy antiguo que una tecnología nueva simplemente volvió masivo.
Qué pasó
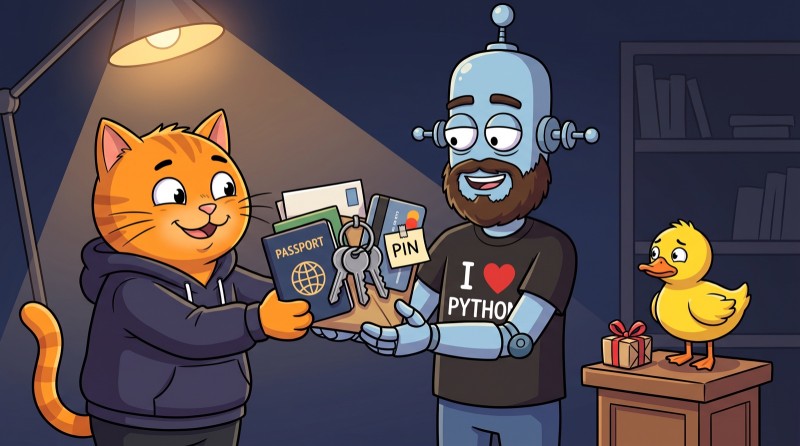
Nadie mete agentes en las cuentas a través de vulnerabilidades. Los dejan entrar los propios clientes: escriben en el chat su usuario y contraseña de la banca en línea y le piden al agente que se ocupe de la rutina, como revisar suscripciones, encontrar cargos inesperados o pagar una factura. El problema es que, según las normas de la mayoría de los bancos, quien inicia sesión tiene que ser una persona. El consentimiento del cliente no cambia eso: el acceso de un agente sigue incumpliendo las condiciones.
Los bancos están respondiendo de formas distintas:
- Morgan Stanley ha cerrado sus plataformas a los agentes de terceros.
- Bank of America y Citi restringen a los agentes, pero todavía no los prohíben del todo.
- JPMorgan fue el primero en pronunciarse. El 13 de octubre, durante la llamada con inversores por los resultados trimestrales, Jamie Dimon dijo que «cualquier agente externo» no entrará en el banco: el riesgo es demasiado alto para los clientes y para el propio JPMorgan. Sus palabras: «No quieres agentes descontrolados».
Según CNBC, las restricciones de JPMorgan afectan a Muse y a Instinct, el agente de una startup valorada hace poco en 10 000 millones de dólares. Los agentes todavía pueden leer el saldo y los movimientos a través de proveedores autorizados de open banking. Transferir dinero y pagar facturas, no: para eso tiene que entrar una persona.
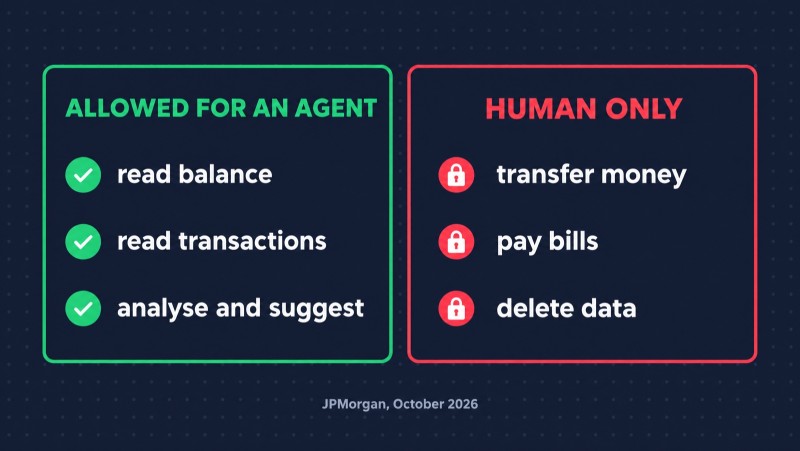
Un detalle que vale la pena recordar: Dimon dijo claramente que el cliente que deja entrar a un agente en su cuenta tiene que entender el riesgo. En ese caso, la responsabilidad pasa a él.

El problema de fondo: el banco no ve al agente, te ve a ti
Por eso los banqueros están nerviosos. Cuando un agente entra con tu usuario y contraseña, para el banco eres tú. La misma contraseña, el mismo código por SMS, las mismas acciones. El banco no puede distinguir a tu agente de uno que entró sin permiso: tienen las mismas llaves.
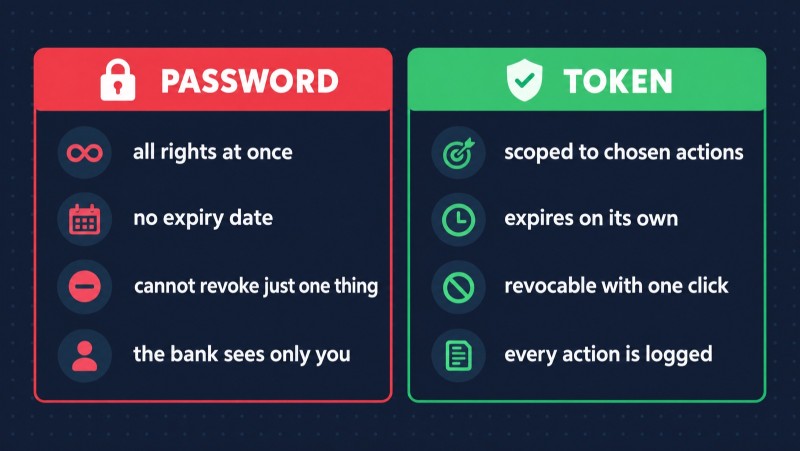
En resumen: darle tu contraseña a un agente no es delegar acceso, es un disfraz. El agente se pone tu identidad entera, con todos los permisos, sin fecha de caducidad y sin forma de revocar solo una cosa.
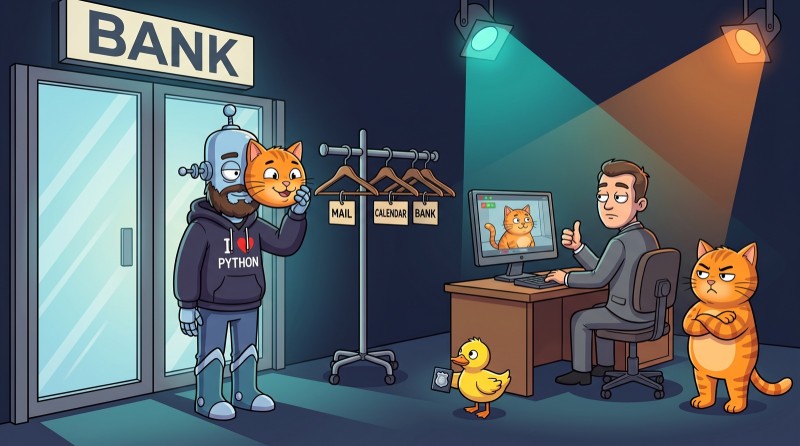
Imagina que le pides a un conocido que recoja un paquete y para eso le das tu pasaporte, las llaves de tu casa y tu tarjeta con el PIN. Recogerá el paquete. Pero de paso puede hacer todo lo que tú puedes. Y si pierde ese manojo, tendrás que arreglar tu vida entera, no un paquete.
Con los agentes es todavía peor: un agente no perderá las llaves, pero puede entender mal la tarea. «Busca cómo ahorrar en suscripciones» se convierte en «cancela todo lo que parezca una suscripción». Hace poco analizamos cómo Claude Code borró 116 GB de datos de un usuario: el agente quería limpiar archivos temporales y acabó borrando una carpeta personal. El mismo argumento: más permisos de los que necesitaba la tarea y ninguna red de seguridad.
Cómo es un acceso correcto para un agente
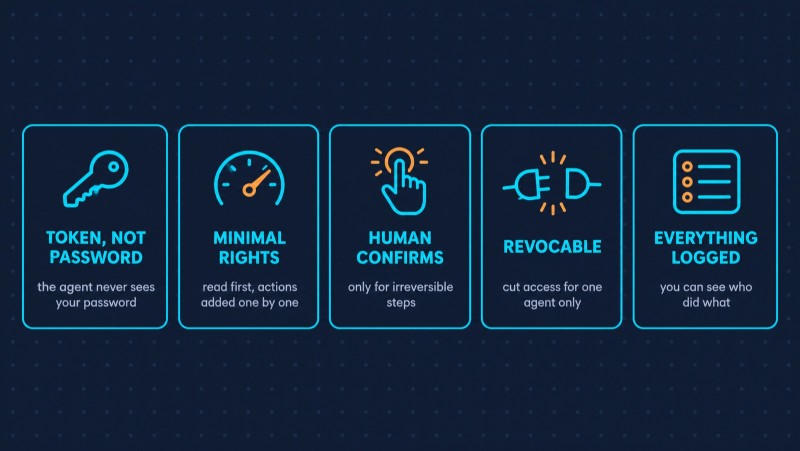
La buena noticia: la forma correcta se inventó hace mucho, solo que no todos la usan. Se basa en cinco principios, y cada uno es ingeniería de toda la vida, sin magia.
1. Un token en lugar de una contraseña
En lugar de una contraseña, el agente recibe un token: una llave aparte que emite el propio banco después de que tú lo apruebas. Así funciona OAuth, el mismo mecanismo que hay detrás de los botones «Iniciar sesión con Google». El agente nunca ve tu contraseña, y el banco sabe exactamente que no está tratando contigo, sino con una aplicación concreta que aprobaste.
2. Permisos mínimos
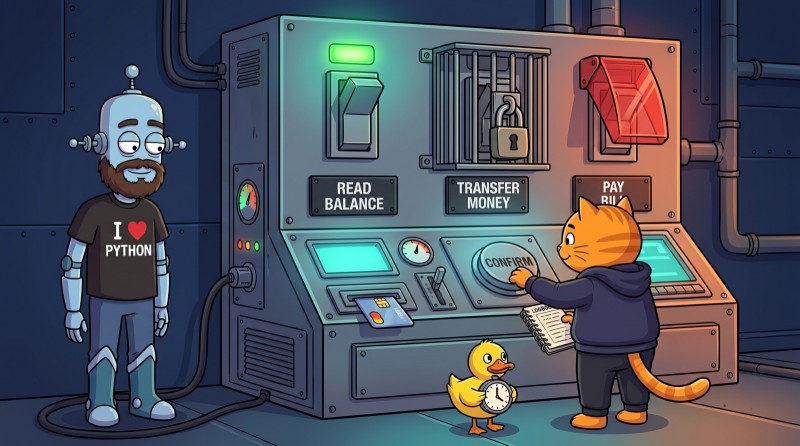
Un token se emite para acciones concretas. «Leer saldo y movimientos» es un permiso; «transferir dinero», otro completamente distinto. Un agente que busca suscripciones olvidadas no necesita el segundo. Justo hacia ahí van ahora los bancos: la mayoría ya permite o piensa permitir a los agentes solo lectura, igual que desde hace tiempo se la permite a las apps de presupuesto.
3. Una persona confirma todo lo irreversible
Mirar, calcular, sugerir: eso el agente puede hacerlo solo. Transferir dinero, cancelar un contrato, borrar datos: solo después de que una persona lo confirme. Un buen ejemplo es el bróker alemán Scalable Capital: en agosto abrió su plataforma a ChatGPT, Claude y Grok. Los agentes pueden analizar la cartera y preparar operaciones, pero cada una necesita la aprobación del usuario, y los pagos y retiros están completamente bloqueados.
4. El acceso se puede revocar
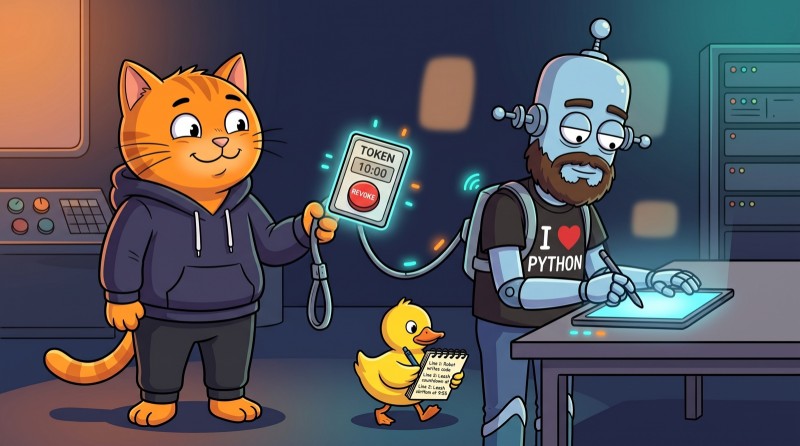
Un token tiene una vida útil y se puede desactivar con un clic, sin cambiar la contraseña de todo el banco. Si decides dejar de usar un agente, le revocas el acceso solo a él. Con una contraseña eso no funciona: tendrías que cambiarla en todas partes y esperar que el agente no haya guardado una copia.
5. Todo queda registrado
Cada acción del agente va a un registro: qué hizo, cuándo y con qué token. Si algo sale mal, se ve quién fue: tú o tu agente. Ahora mismo, los bancos ni siquiera pueden responder a esa pregunta.
¿Y qué dice la ley?
En Estados Unidos existe una norma sobre datos financieros: la Section 1033. Debía obligar a los bancos a compartir los datos de los clientes mediante API como es debido, y no mediante inicios de sesión con contraseña. La norma se aprobó en 2024, pero nunca entró en vigor: un tribunal bloqueó su aplicación y el regulador la devolvió para revisarla. Se espera una nueva versión a finales de 2026.
Mientras la ley sigue atascada, cada banco decide por su cuenta. Por eso ahora vemos un zoológico: unos bloquean a todos, otros permiten solo lectura y otros construyen sus propios agentes.
Agentes en ambos bandos
La noticia de los bancos salió la misma semana en que los agentes aparecieron también en el lado de los atacantes. El 21 de octubre, Microsoft informó de que el grupo chino Storm-0940 usó ARTEX, un framework de código abierto para pruebas de penetración automatizadas basado en agentes de IA, en un ataque a la cadena de suministro a través de ConnectWise. El ataque llegó a más de 2250 tenants de Microsoft 365 y, en su día de mayor actividad, el 11 de octubre, alcanzó los 2900 intentos de inicio de sesión fallidos por minuto.
La conclusión no es «los agentes son malos». Los agentes son manos de trabajo que hacen lo útil y lo dañino igual de rápido. La diferencia está en qué permisos tienen esas manos y quién sujeta la correa.
Qué significa esto para quien desarrolla
Los agentes son uno de los temas más calientes del desarrollo de software ahora mismo. Un agente que llama a API, lee el correo y actúa en nombre del usuario se puede montar en una tarde. Construir un agente que no dé miedo acercar al dinero ya es una profesión.
Si estás escribiendo un agente, o un servicio al que se conectarán agentes, ten en mente una lista corta:
- Nunca le pidas al usuario la contraseña de un servicio ajeno. Solo API oficiales y OAuth. Los bancos ya bloquean a los agentes basados en contraseñas y trasladan la responsabilidad al cliente.
- Empieza en modo de solo lectura. Añade los permisos de acción de uno en uno, y solo cuando la tarea no se pueda resolver sin ellos.
- Las operaciones irreversibles, con confirmación humana. Dinero, borrados, envíos en nombre del usuario.
- Registra cada acción del agente para poder reconstruir después qué pasó.
- Comprueba el resultado por los hechos, no por lo que diga el agente. Un agente puede escribir «listo» con total sinceridad y estar equivocado.
Ninguno de estos puntos tiene que ver con el modelo. Los cinco tienen que ver con arquitectura, seguridad y autenticación. Es decir, con las bases que la IA no va a aprender por ti.
Saber no es lo mismo que saber hacer
Leer que un agente necesita un token con permisos mínimos es fácil. Diseñar un sistema en el que el agente haga un trabajo útil y los pasos irreversibles pasen por una persona es una habilidad. Se aprende con las manos, en proyectos reales donde los errores se ven.

En eso se basa nuestro curso Desarrollo con Claude Code de AI Academy: 16 niveles y más de 200 tareas en las que trabajas con un agente en la práctica, con permisos y contexto, skills, subagentes, MCP, hooks, plan mode y control con git.
Y si los agentes todavía te quedan lejos, empieza por las bases. Cómo funcionan HTTP, las API, la autenticación y las bases de datos lo trabajamos en nuestros cursos de Java y Python: miles de tareas con corrección instantánea. Sin eso, cualquier agente sigue siendo una caja negra a la que hay que creer de palabra.
Los bancos ya decidieron no creer a los agentes de palabra. Quienes desarrollan deberían decidirlo antes.
Preguntas frecuentes
¿Por qué los bancos de Estados Unidos bloquean a los agentes de IA? Los agentes entran en las cuentas con el usuario y la contraseña del cliente, y el banco no puede distinguir un agente conectado por el cliente de uno que entró sin permiso. Algunos agentes, según los bancos, van más allá de su tarea. Morgan Stanley bloquea a los agentes de terceros; JPMorgan, Bank of America y Citi restringen su acceso.
¿Puedo darle a un agente de IA acceso a mi cuenta bancaria? Lo más seguro es darle solo acceso de lectura, y solo a través de conexiones oficiales de open banking, no con tu usuario y contraseña. JPMorgan permite que los agentes vean el saldo y los movimientos, pero no pueden transferir dinero ni pagar facturas.
¿Quién es responsable si un agente de IA hace algo mal con mi cuenta? Según la postura de JPMorgan, el cliente que le dio acceso al agente. Jamie Dimon dijo directamente que, en ese caso, la responsabilidad pasa al cliente.
¿Cómo se delega correctamente el acceso a un agente de IA? Con un token en lugar de una contraseña, permisos mínimos, confirmación humana para las acciones irreversibles, la posibilidad de revocar el acceso y un registro de todas las acciones del agente. Así funcionan OAuth y las API oficiales de open banking.
GO TO FULL VERSION