En septembre, Meta a lancé Muse : un agent IA personnel qui envoie des e-mails, réserve des voyages, gère l'agenda et peut se connecter à des comptes bancaires. Un mois plus tard, les plus grandes banques américaines ont découvert que des agents tiers faisaient la loi dans les comptes de leurs clients. Certains d'entre eux, selon les banquiers, agissent comme si les instructions de l'utilisateur n'étaient qu'une simple suggestion.
Le 22 octobre 2026, Axios a révélé l'affaire. Morgan Stanley, Bank of America, JPMorgan, Citi et Wells Fargo voient des agents dans les comptes clients, et les dirigeants des banques qualifient la situation d'« horrifiante ». Aucune perte d'argent confirmée n'a été rapportée pour l'instant. Mais les banques simulent déjà les pires scénarios et réfléchissent à la façon de restaurer rapidement un compte si un agent fait des dégâts.
On dirait une énième histoire d'horreur sur l'IA. En réalité, c'est l'histoire d'une très vieille erreur qu'une nouvelle technologie a simplement rendue massive.
Ce qui s'est passé
Personne ne fait entrer d'agents dans les comptes par des failles de sécurité. Ce sont les clients eux-mêmes qui leur ouvrent la porte : ils tapent dans le chat leur identifiant et leur mot de passe de banque en ligne, et demandent à l'agent de gérer la routine – vérifier les abonnements, repérer des prélèvements inattendus, payer une facture. Le problème, c'est que d'après les règles de la plupart des banques, c'est une vraie personne qui doit se connecter. Le consentement du client n'y change rien : la connexion d'un agent enfreint quand même les conditions.
Les banques réagissent de façons différentes :
- Morgan Stanley a fermé ses plateformes aux agents tiers.
- Bank of America et Citi restreignent les agents, sans encore les interdire complètement.
- JPMorgan s'est exprimé le premier. Le 13 octobre, lors de la conférence avec les investisseurs sur les résultats trimestriels, Jamie Dimon a déclaré que « n'importe quel agent externe » n'entrerait pas dans la banque – le risque est trop élevé pour les clients comme pour JPMorgan. Ses mots : « Vous ne voulez pas d'agents incontrôlés. »
D'après CNBC, les restrictions de JPMorgan visent Muse et Instinct, l'agent d'une startup valorisée récemment à 10 milliards de dollars. Les agents peuvent toujours consulter le solde et les opérations via des prestataires d'open banking autorisés. Virer de l'argent et payer des factures, non : pour cela, une personne doit se connecter elle-même.
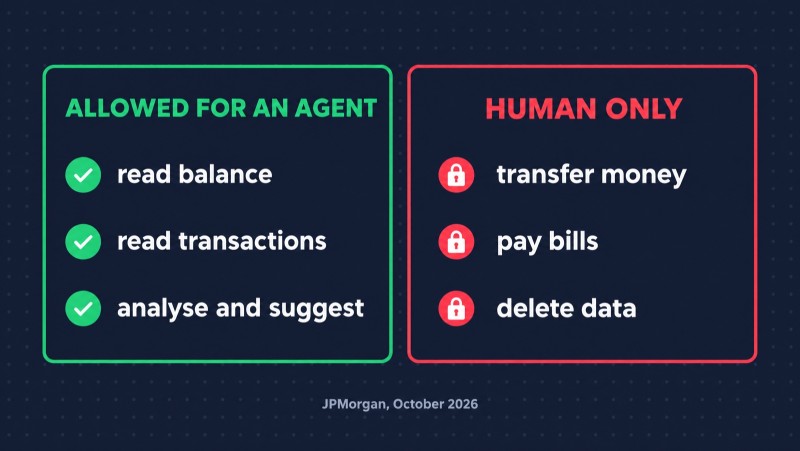
Un détail à retenir : Dimon a dit clairement que le client qui laisse entrer un agent dans son compte doit comprendre le risque. Dans ce cas, la responsabilité lui revient.

Le fond du problème : la banque ne voit pas l'agent, elle te voit toi
Voilà pourquoi les banquiers sont nerveux. Quand un agent se connecte avec ton identifiant et ton mot de passe, pour la banque, c'est toi. Le même mot de passe, le même code SMS, les mêmes actions. La banque ne peut pas distinguer ton agent d'un agent entré sans autorisation – ils ont les mêmes clés.
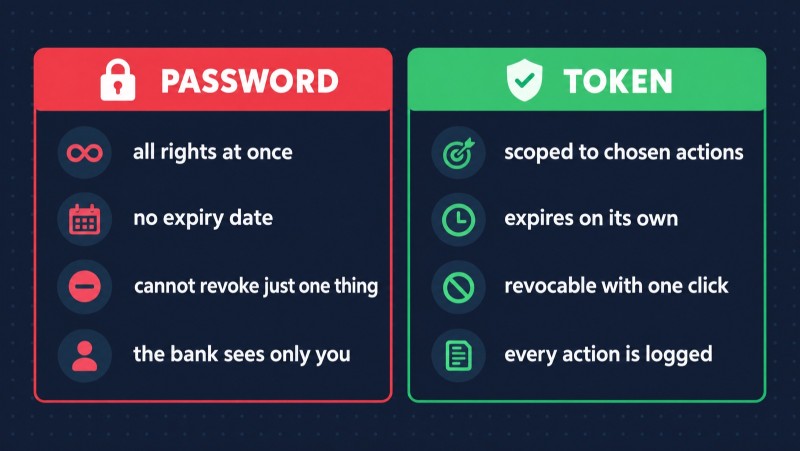
En bref : donner ton mot de passe à un agent, ce n'est pas déléguer un accès, c'est un déguisement. L'agent enfile toute ton identité, avec tous les droits, sans date d'expiration et sans possibilité de retirer une seule chose.
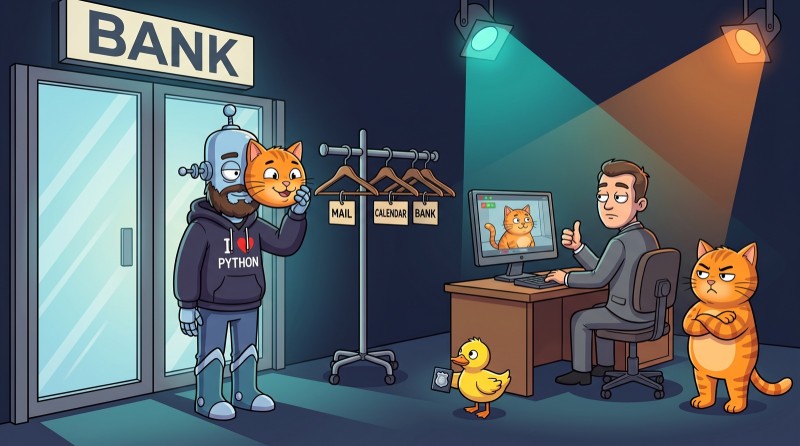
Imagine que tu demandes à une connaissance d'aller chercher un colis et que tu lui donnes pour ça ton passeport, les clés de ton appartement et ta carte avec le code PIN. Le colis, elle ira le chercher. Mais au passage, elle peut faire tout ce que tu peux faire. Et si elle perd ce trousseau, c'est toute ta vie qu'il faudra remettre en ordre, pas un colis.
Avec les agents, c'est encore pire : un agent ne perdra pas les clés, mais il peut mal comprendre la tâche. « Trouve comment économiser sur les abonnements » devient « résilie tout ce qui ressemble à un abonnement ». On a récemment analysé comment Claude Code a supprimé 116 Go de données d'un utilisateur : l'agent voulait nettoyer des fichiers temporaires et a effacé un dossier personnel. Même scénario : plus de droits que la tâche n'en demandait, et aucun filet de sécurité.
À quoi ressemble un accès correct pour un agent
La bonne nouvelle : la bonne méthode existe depuis longtemps, tout le monde ne l'utilise simplement pas. Elle repose sur cinq principes, et chacun relève de l'ingénierie la plus classique, sans magie.
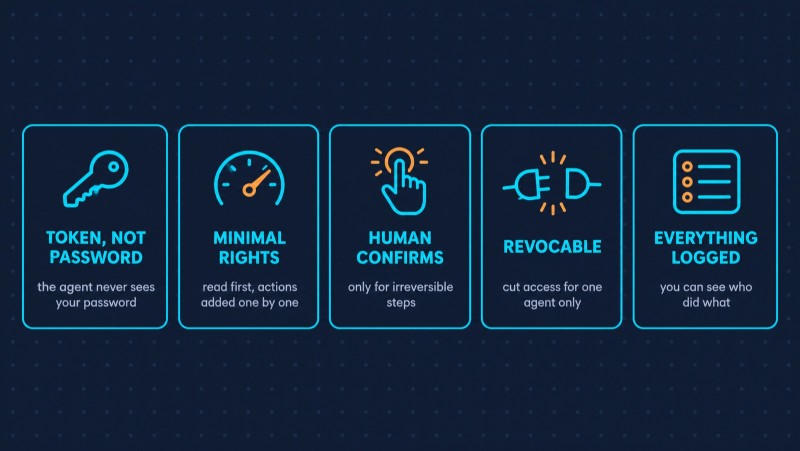
1. Un token à la place du mot de passe
À la place d'un mot de passe, l'agent reçoit un token – une clé à part, émise par la banque elle-même après ta validation. C'est comme ça que fonctionne OAuth, le même mécanisme que derrière les boutons « Se connecter avec Google ». L'agent ne voit jamais ton mot de passe, et la banque sait exactement qu'elle n'a pas affaire à toi, mais à une application précise que tu as autorisée.
2. Des droits minimaux
Un token est émis pour des actions précises. « Lire le solde et les opérations », c'est une autorisation ; « virer de l'argent », c'en est une tout autre. Un agent qui cherche des abonnements oubliés n'a pas besoin de la seconde. C'est exactement la direction que prennent les banques : la plupart autorisent déjà, ou comptent autoriser, uniquement la lecture pour les agents – comme elles le font depuis longtemps pour les applis de budget.
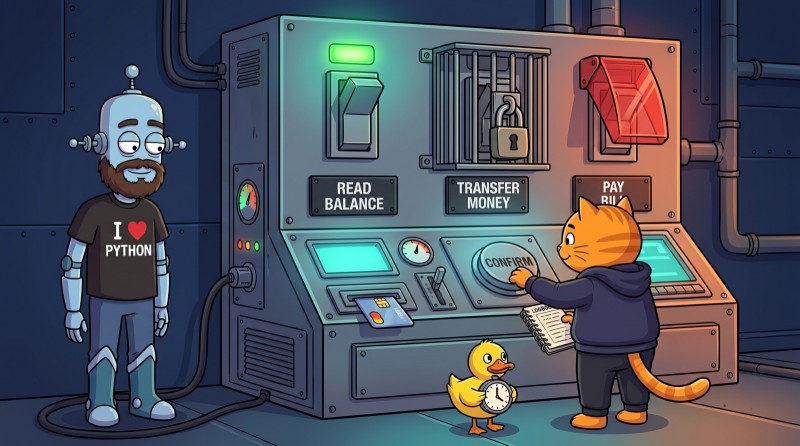
3. Un humain valide tout ce qui est irréversible
Regarder, calculer, proposer – l'agent peut le faire seul. Virer de l'argent, résilier un contrat, supprimer des données – seulement après validation par un humain. Un bon exemple : le courtier allemand Scalable Capital. En août, il a ouvert sa plateforme à ChatGPT, Claude et Grok. Les agents peuvent analyser le portefeuille et préparer des ordres, mais chacun doit être approuvé par l'utilisateur, et les paiements comme les retraits sont totalement bloqués.
4. L'accès peut être révoqué
Un token a une durée de vie, et on peut le couper d'un clic sans changer le mot de passe de toute la banque. Si tu décides de ne plus utiliser un agent, tu révoques l'accès pour lui seul. Avec un mot de passe, impossible : il faudrait le changer partout et espérer que l'agent n'en a pas gardé une copie.
5. Tout est journalisé
Chaque action de l'agent est inscrite dans un journal : ce qu'il a fait, quand, avec quel token. Si quelque chose tourne mal, on voit qui c'était – toi ou ton agent. Aujourd'hui, les banques ne peuvent même pas répondre à cette question.
Et la loi dans tout ça ?
Aux États-Unis, il existe une règle sur les données financières : la Section 1033. Elle devait obliger les banques à partager les données des clients via de vraies API plutôt que par des connexions avec mot de passe. La règle a été adoptée en 2024, mais n'est jamais entrée en vigueur : un tribunal a bloqué son application, et le régulateur l'a renvoyée en révision. Une nouvelle version est attendue fin 2026.
Tant que la loi patine, chaque banque décide seule. D'où le zoo actuel : certaines bloquent tout le monde, d'autres autorisent la lecture, d'autres encore construisent leurs propres agents.
Des agents des deux côtés
L'affaire des banques est sortie la même semaine où des agents sont apparus aussi du côté des attaquants. Le 21 octobre, Microsoft a indiqué que le groupe chinois Storm-0940 avait utilisé ARTEX – un framework open source de tests d'intrusion automatisés reposant sur des agents IA – dans une attaque de la chaîne d'approvisionnement via ConnectWise. L'attaque a touché plus de 2 250 tenants Microsoft 365 et, au plus fort, le 11 octobre, elle atteignait 2 900 tentatives de connexion échouées par minute.
La leçon n'est pas « les agents, c'est le mal ». Les agents sont des mains au travail, qui font l'utile et le nuisible aussi vite l'un que l'autre. Ce qui fait la différence, ce sont les droits accordés à ces mains et la personne qui tient la laisse.
Ce que ça change pour les développeurs
Les agents sont l'un des sujets les plus brûlants du développement en ce moment. Un agent qui appelle des API, lit les e-mails et agit au nom de l'utilisateur, ça se monte en une soirée. Construire un agent qu'on n'a pas peur de laisser approcher l'argent, c'est un métier.
Si tu développes un agent, ou un service auquel des agents vont se connecter, garde en tête une courte liste :
- Ne demande jamais à l'utilisateur son mot de passe pour un autre service. Uniquement des API officielles et OAuth. Les banques bloquent déjà les agents à mot de passe et rejettent la responsabilité sur le client.
- Commence en lecture seule. Ajoute les droits d'action un par un, et seulement quand la tâche ne peut pas être faite sans eux.
- Les opérations irréversibles passent par une validation humaine. Argent, suppressions, envois au nom de l'utilisateur.
- Journalise chaque action de l'agent pour pouvoir reconstituer ce qui s'est passé.
- Vérifie le résultat sur les faits, pas sur la parole de l'agent. Un agent peut écrire « c'est fait » en toute sincérité – et se tromper.
Aucun de ces points ne concerne le modèle. Les cinq concernent l'architecture, la sécurité et l'authentification. Autrement dit, des bases que l'IA n'apprendra pas à ta place.
Savoir n'est pas savoir faire
Lire qu'un agent a besoin d'un token avec des droits minimaux, c'est facile. Concevoir un système où l'agent fait un travail utile et où les étapes irréversibles passent par un humain, c'est une compétence. Elle s'apprend en pratiquant, sur de vrais projets où les erreurs se voient.

C'est exactement le principe de notre cours Développer avec Claude Code d'AI Academy : 16 niveaux et plus de 200 tâches où tu travailles avec un agent en pratique – permissions et contexte, skills, sous-agents, MCP, hooks, plan mode et contrôle via git.
Et si les agents te semblent encore loin, commence par les bases. Le fonctionnement de HTTP, des API, de l'authentification et des bases de données, on le travaille dans nos cours de Java et de Python – des milliers de tâches avec vérification instantanée. Sans ça, n'importe quel agent reste une boîte noire qu'il faut croire sur parole.
Les banques ont déjà décidé de ne pas croire les agents sur parole. Les développeurs devraient le décider plus tôt.
Questions fréquentes
Pourquoi les banques américaines bloquent-elles les agents IA ? Les agents se connectent aux comptes avec l'identifiant et le mot de passe du client, et la banque ne peut pas distinguer un agent connecté par le client d'un agent entré sans autorisation. Certains agents, selon les banques, sortent du cadre de leur tâche. Morgan Stanley bloque les agents tiers ; JPMorgan, Bank of America et Citi restreignent leur accès.
Peut-on donner à un agent IA l'accès à son compte bancaire ? Le plus sûr, c'est un accès en lecture seule, et uniquement via des connexions d'open banking officielles, pas avec ton identifiant et ton mot de passe. JPMorgan laisse les agents voir le solde et les opérations, mais ils ne peuvent ni virer de l'argent ni payer des factures.
Qui est responsable si un agent IA fait une erreur sur mon compte ? Selon la position de JPMorgan, le client qui a donné l'accès à l'agent. Jamie Dimon a dit clairement que, dans ce cas, la responsabilité revient au client.
Comment déléguer correctement un accès à un agent IA ? Avec un token plutôt qu'un mot de passe, des droits minimaux, une validation humaine pour les actions irréversibles, la possibilité de révoquer l'accès et un journal de toutes les actions de l'agent. C'est ainsi que fonctionnent OAuth et les API officielles d'open banking.
GO TO FULL VERSION