We wrześniu Meta uruchomiła Muse – osobistego agenta AI, który wysyła maile, rezerwuje podróże, prowadzi kalendarz i potrafi łączyć się z kontami bankowymi. Miesiąc później największe banki w USA odkryły, że na kontach klientów rządzą się zewnętrzni agenci. Niektórzy z nich, według bankierów, działają tak, jakby polecenia użytkownika były tylko sugestią.
22 października 2026 roku napisał o tym Axios. Morgan Stanley, Bank of America, JPMorgan, Citi i Wells Fargo widzą agentów na kontach klientów, a szefowie banków nazywają sytuację „przerażającą”. Potwierdzonych strat pieniędzy w publikacjach na razie nie ma. Ale banki już rozgrywają najczarniejsze scenariusze i zastanawiają się, jak szybko przywracać konto, jeśli agent narobi szkód.
Brzmi jak kolejny horror o AI. W rzeczywistości to historia o jednym bardzo starym błędzie, który nowa technologia po prostu upowszechniła.
Co się stało
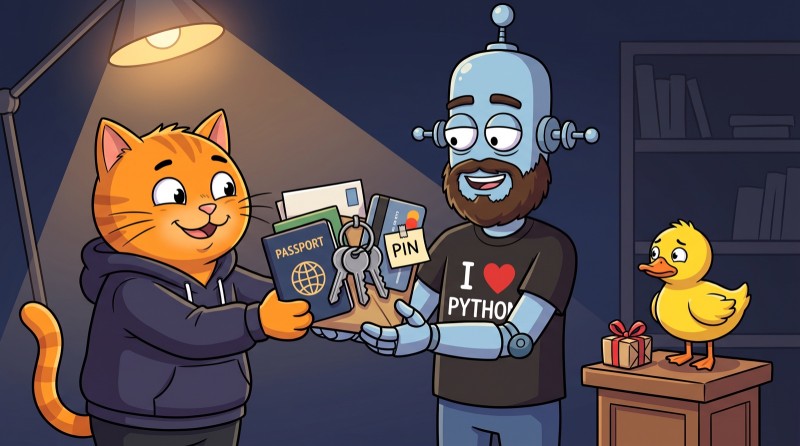
Nikt nie przemyca agentów na konta przez luki w zabezpieczeniach. Wpuszczają ich sami klienci: wpisują w czacie login i hasło do bankowości internetowej i proszą agenta, żeby zajął się rutyną – sprawdził subskrypcje, znalazł nieoczekiwane obciążenia, opłacił rachunek. Problem w tym, że według regulaminów większości banków na konto musi logować się żywy człowiek. Zgoda klienta tego nie zmienia: logowanie agenta i tak łamie zasady.
Banki reagują różnie:
- Morgan Stanley zamknął swoje platformy dla zewnętrznych agentów.
- Bank of America i Citi ograniczają agentów, ale na razie całkowicie ich nie zakazują.
- JPMorgan odezwał się pierwszy. 13 października, podczas rozmowy z inwestorami po wynikach kwartalnych, Jamie Dimon powiedział, że „jakikolwiek zewnętrzny agent” nie wejdzie do banku – ryzyko jest zbyt duże i dla klientów, i dla samego JPMorgan. Jego słowa: „Nie chcecie agentów-samozwańców”.
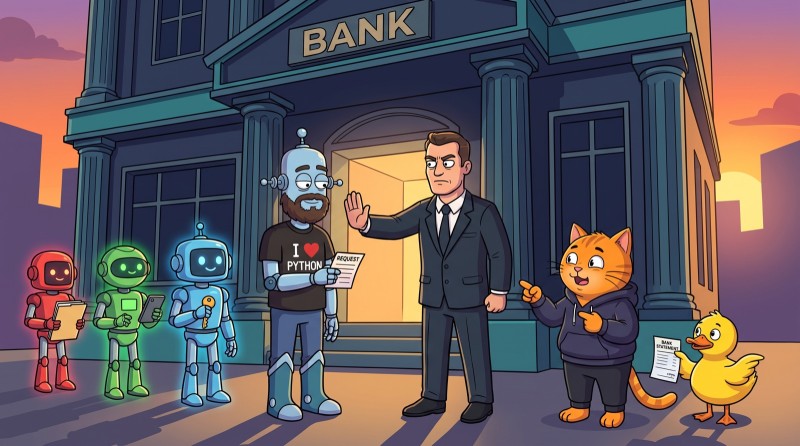
Według CNBC ograniczenia JPMorgan objęły Muse i Instinct – agenta startupu, który niedawno wyceniono na 10 mld dolarów. Odczytywać saldo i transakcje przez autoryzowanych pośredników open bankingu agenci wciąż mogą. Przelewać pieniądze i opłacać rachunki – nie: do tego człowiek musi zalogować się sam.
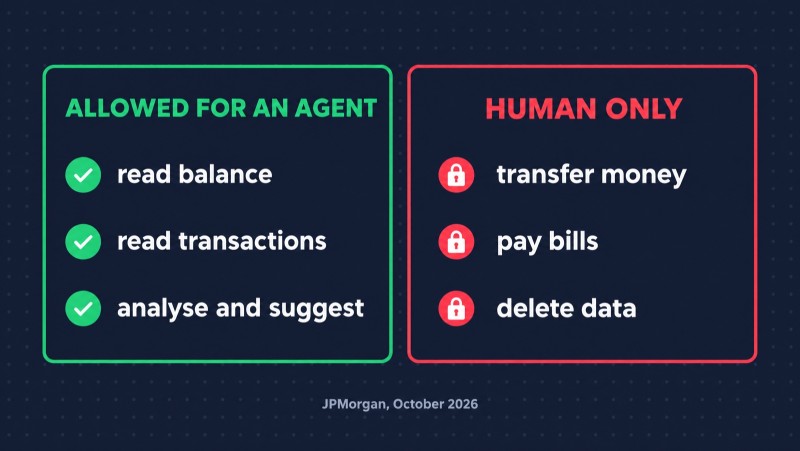
Szczegół, który warto zapamiętać: Dimon powiedział wprost, że klient, który wpuścił agenta na konto, musi rozumieć ryzyko. Odpowiedzialność przechodzi wtedy na niego.

Główny problem: bank nie widzi agenta, tylko ciebie
Właśnie dlatego bankierzy są zdenerwowani. Kiedy agent loguje się twoim loginem i hasłem, dla banku to jesteś ty. To samo hasło, ten sam kod SMS, te same działania. Odróżnić twojego agenta od agenta, który dostał się na konto bez pytania, bank nie potrafi – mają identyczne klucze.
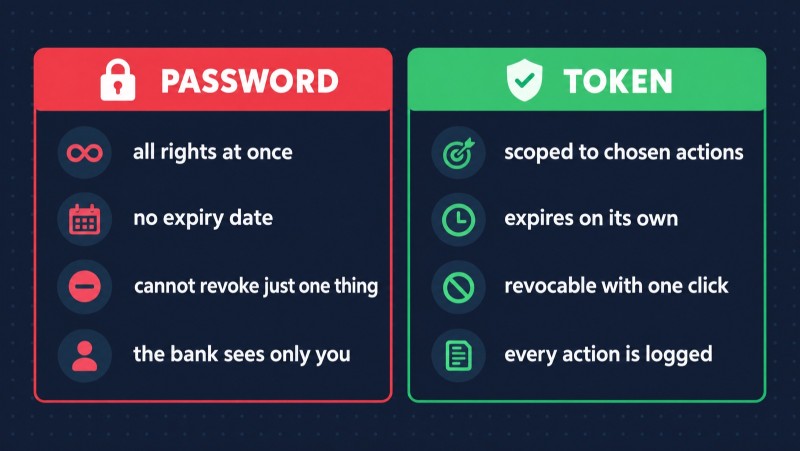
W największym skrócie: dać agentowi hasło to nie delegowanie dostępu, tylko przebranie. Agent wkłada całą twoją tożsamość – ze wszystkimi uprawnieniami, bez daty ważności i bez możliwości odebrania tylko jednej rzeczy.
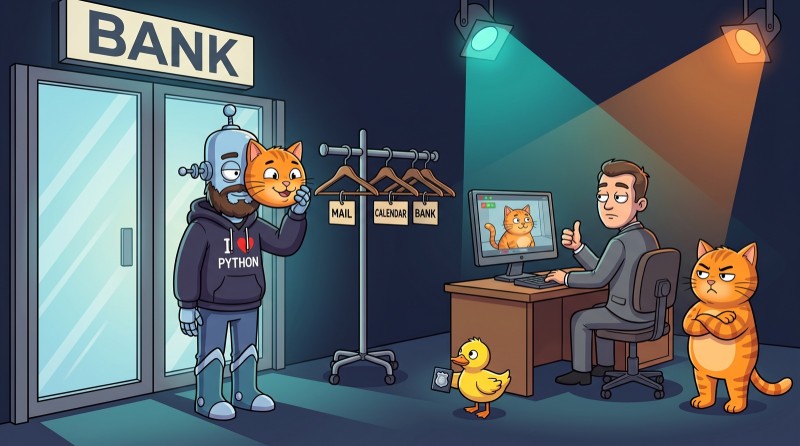
Wyobraź sobie, że prosisz znajomego o odebranie paczki i dajesz mu do tego paszport, klucze do mieszkania i kartę z PIN-em. Paczkę odbierze. Ale przy okazji może zrobić wszystko, co ty. A jeśli zgubi ten komplet, odkręcać będziesz całe życie, a nie jedną paczkę.
Z agentami jest jeszcze gorzej: agent nie zgubi kluczy, ale może źle zrozumieć zadanie. „Znajdź, jak zaoszczędzić na subskrypcjach” zamienia się w „anuluj wszystko, co wygląda na subskrypcję”. Niedawno analizowaliśmy, jak Claude Code usunął 116 GB danych użytkownika – agent chciał posprzątać pliki tymczasowe, a skasował folder domowy. Ta sama fabuła: więcej uprawnień, niż wymagało zadanie, i żadnego zabezpieczenia.
Jak wygląda właściwy dostęp dla agenta
Dobra wiadomość: właściwy sposób wymyślono dawno, po prostu nie wszyscy z niego korzystają. Opiera się na pięciu zasadach i każda z nich to zwykła inżynieria, bez magii.
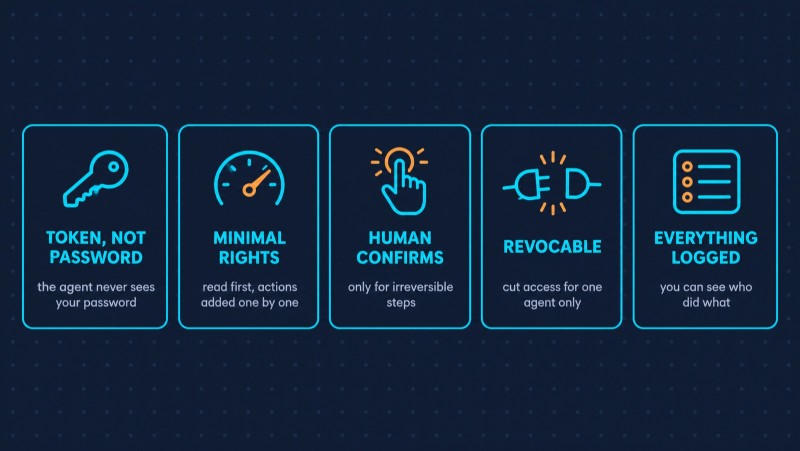
1. Token zamiast hasła
Zamiast hasła agent dostaje token – osobny klucz, który wydaje sam bank po twoim potwierdzeniu. Tak działa OAuth, ten sam mechanizm, który stoi za przyciskami „Zaloguj się przez Google”. Hasła agent w ogóle nie widzi, a bank dokładnie wie, że ma do czynienia nie z tobą, tylko z konkretną aplikacją, którą zatwierdzono.
2. Minimalne uprawnienia
Token wydaje się na konkretne działania. „Odczyt salda i transakcji” to jedno uprawnienie, „przelewanie pieniędzy” – zupełnie inne. Agentowi, który szuka zapomnianych subskrypcji, to drugie nie jest potrzebne. Właśnie w tę stronę idą teraz banki: większość już pozwala albo zamierza pozwolić agentom tylko na odczyt – tak jak od dawna pozwala aplikacjom do budżetu.
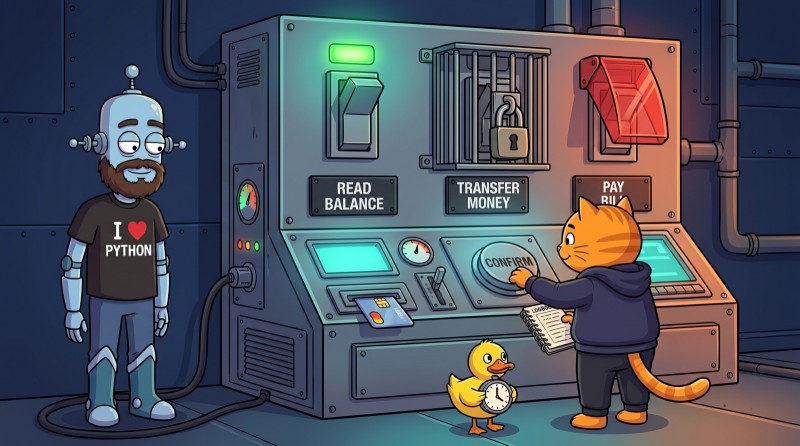
3. Człowiek zatwierdza to, czego nie da się cofnąć
Przejrzeć, policzyć, zaproponować – agent może sam. Przelać pieniądze, wypowiedzieć umowę, usunąć dane – tylko po zatwierdzeniu przez człowieka. Dobry przykład to niemiecki broker Scalable Capital: w sierpniu otworzył platformę dla ChatGPT, Claude i Grok. Agenci mogą analizować portfel i przygotowywać transakcje, ale każda wymaga zgody użytkownika, a płatności i wypłaty są całkowicie zablokowane.
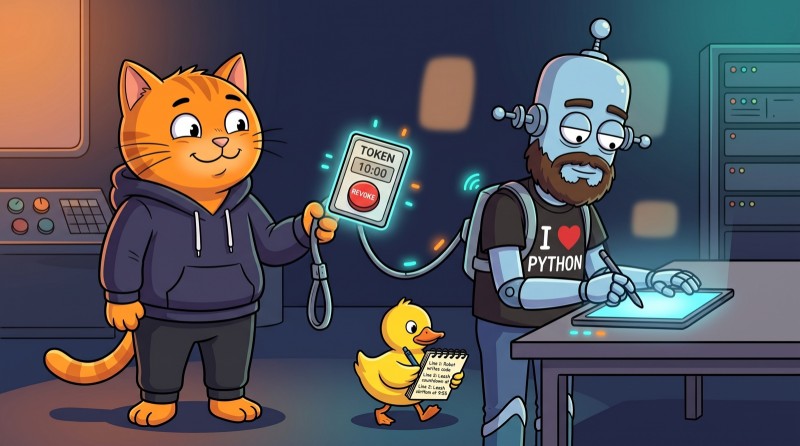
4. Dostęp można odebrać
Token ma czas życia i można go wyłączyć jednym kliknięciem, bez zmiany hasła do całego banku. Jeśli zdecydujesz, że nie chcesz już korzystać z agenta, odbierzesz dostęp tylko jemu. Z hasłem tak się nie da: trzeba by je zmienić wszędzie i liczyć na to, że agent nie zachował kopii.
5. Wszystko jest zapisywane
Każde działanie agenta trafia do dziennika: co zrobił, kiedy i jakim tokenem. Jeśli coś pójdzie nie tak, widać, kto to był – ty czy twój agent. Dziś banki nie potrafią odpowiedzieć nawet na to pytanie.
A co z przepisami
W USA istnieje przepis o danych finansowych – Section 1033. Miał zobowiązać banki do udostępniania danych klientów przez porządne API, a nie przez logowanie hasłem. Przepis przyjęto w 2024 roku, ale nigdy nie wszedł w życie: sąd zablokował jego stosowanie, a regulator odesłał go do poprawek. Nowa wersja jest spodziewana pod koniec 2026 roku.
Dopóki prawo stoi w miejscu, każdy bank decyduje sam. Dlatego widzimy teraz zoo: jedni blokują wszystkich, inni zostawiają odczyt, jeszcze inni budują własnych agentów.
Agenci po obu stronach
Informacja o bankach pojawiła się w tym samym tygodniu, w którym agenci znaleźli się także po stronie atakujących. 21 października Microsoft poinformował, że chińska grupa Storm-0940 użyła ARTEX – otwartego frameworka do automatycznych testów penetracyjnych opartego na agentach AI – w ataku na łańcuch dostaw przez ConnectWise. Atak sięgnął ponad 2250 tenantów Microsoft 365, a w szczytowym dniu, 11 października, dochodził do 2900 nieudanych prób logowania na minutę.
Wniosek z tego nie brzmi „agenci są źli”. Agenci to robocze ręce, które równie szybko robią rzeczy pożyteczne i szkodliwe. Różnicę robi to, jakie uprawnienia mają te ręce i kto trzyma smycz.
Co to oznacza dla programisty
Agenci to jeden z najgorętszych tematów w programowaniu. Agenta, który wywołuje API, czyta pocztę i działa w imieniu użytkownika, da się zbudować w jeden wieczór. Zbudować agenta, którego nie strach dopuścić do pieniędzy – to już zawód.
Jeśli piszesz agenta albo usługę, z którą będą łączyć się agenci, miej w głowie krótką listę:
- Nigdy nie proś użytkownika o hasło do cudzej usługi. Tylko oficjalne API i OAuth. Banki już blokują agentów opartych na hasłach i przerzucają odpowiedzialność na klienta.
- Zaczynaj od trybu „tylko odczyt”. Uprawnienia do działań dodawaj po jednym i tylko wtedy, gdy bez nich zadania nie da się wykonać.
- Nieodwracalne operacje – przez zatwierdzenie człowieka. Pieniądze, usuwanie, wysyłanie w imieniu użytkownika.
- Loguj każde działanie agenta tak, żeby dało się później odtworzyć, co się stało.
- Sprawdzaj wynik po faktach, a nie po słowach agenta. Agent może szczerze napisać „gotowe” – i się mylić.
Żaden z tych punktów nie dotyczy modelu. Wszystkie pięć dotyczy architektury, bezpieczeństwa i uwierzytelniania. Czyli podstaw, których AI nie nauczy się za ciebie.
Wiedzieć to nie to samo co umieć
Przeczytać, że agent potrzebuje tokena z minimalnymi uprawnieniami, jest łatwo. Zaprojektować system, w którym agent wykonuje pożyteczną pracę, a nieodwracalne kroki przechodzą przez człowieka – to umiejętność. Uczy się jej w praktyce, na prawdziwych projektach, w których widać błędy.

Właśnie na tym opiera się nasz kurs Programowanie z Claude Code od AI Academy: 16 poziomów i 200+ zadań, w których pracujesz z agentem w praktyce – uprawnienia i kontekst, skille, subagenty, MCP, hooki, plan mode i kontrola przez gita.
A jeśli agenci wydają się jeszcze daleko, zacznij od podstaw. Jak działają HTTP, API, uwierzytelnianie i bazy danych, omawiamy w naszych kursach Javy i Pythona – tysiące zadań z natychmiastowym sprawdzaniem. Bez tego każdy agent pozostaje czarną skrzynką, której trzeba wierzyć na słowo.
Banki już zdecydowały, że nie będą wierzyć agentom na słowo. Programiści powinni zdecydować o tym wcześniej.
Najczęstsze pytania
Dlaczego banki w USA blokują agentów AI? Agenci logują się na konta loginem i hasłem klienta, a bank nie potrafi odróżnić agenta podłączonego przez klienta od agenta, który dostał się na konto bez pytania. Niektórzy agenci, według banków, wychodzą poza swoje zadanie. Morgan Stanley blokuje zewnętrznych agentów, a JPMorgan, Bank of America i Citi ograniczają ich dostęp.
Czy można dać agentowi AI dostęp do konta bankowego? Najbezpieczniej tylko do odczytu i tylko przez oficjalne połączenia open bankingu, a nie przez login i hasło. JPMorgan pozwala agentom widzieć saldo i transakcje, ale nie mogą przelewać pieniędzy ani opłacać rachunków.
Kto odpowiada, jeśli agent AI zrobi coś nie tak z kontem? Według stanowiska JPMorgan – klient, który dał agentowi dostęp. Jamie Dimon powiedział wprost, że w takim przypadku odpowiedzialność przechodzi na klienta.
Jak prawidłowo delegować dostęp agentowi AI? Przez token zamiast hasła, z minimalnymi uprawnieniami, z zatwierdzaniem przez człowieka nieodwracalnych działań, z możliwością odebrania dostępu i z dziennikiem wszystkich działań agenta. Tak działają OAuth i oficjalne API open bankingu.
GO TO FULL VERSION