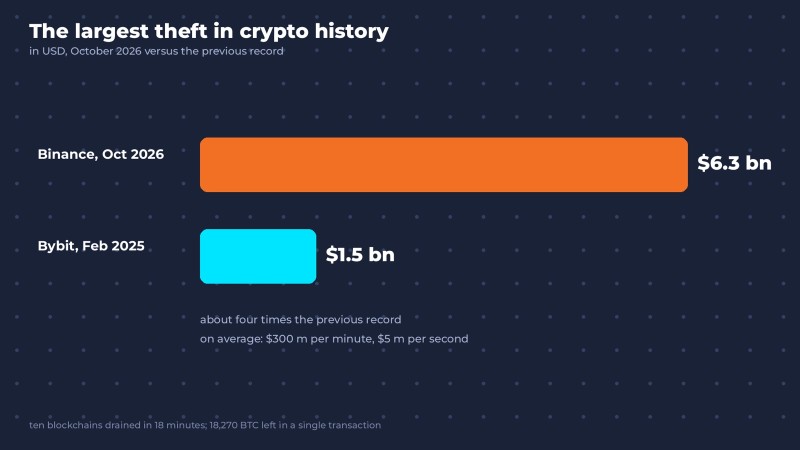
Policzmy. 29 października o 20:05 UTC pieniądze zaczęły wypływać z portfeli Binance. W sumie około 6,36 mld USD, z czego większość wyszła w mniej więcej 20 minut.
Wychodzi średnio 300 mln USD na minutę. Pięć milionów dolarów na sekundę. W czasie potrzebnym na przeczytanie tego akapitu ktoś mógłby kupić małą wyspę. Z palmami.
Przyznam szczerze: kiedy czytam analizę jakiegoś hacka, zwykle spodziewam się czegoś jak z filmu. Zero-day, genialny exploit, haker w kapturze. Tu wszystko jest dużo bardziej przyziemne — i właśnie dlatego bardziej przerażające. Według wstępnej relacji samego Binance wszystko zaczęło się od laptopa jednego inżyniera.
Nie od blockchaina. Nie od kryptografii. Od laptopa. Całkiem możliwe, że takiego samego jak twój.
W skrócie: hack Binance to atak, w którym napastnicy wykorzystali przejęty laptop inżyniera DevOps, żeby dostać się do wewnętrznej infrastruktury giełdy i nakłonić samą giełdę do podpisania przelewów na ich adresy. Według Binance nie wyciekł ani jeden klucz prywatny. Atakujący go nie potrzebowali: system grzecznie podpisywał wszystko, o co go poproszono.
Zobaczmy, jak to działa, kto za tym stoi i przede wszystkim dlaczego ta historia dotyczy każdego, kto pisze kod albo dopiero się tego uczy.
Hack Binance krok po kroku: 36 godzin przygotowań, 20 minut roboty
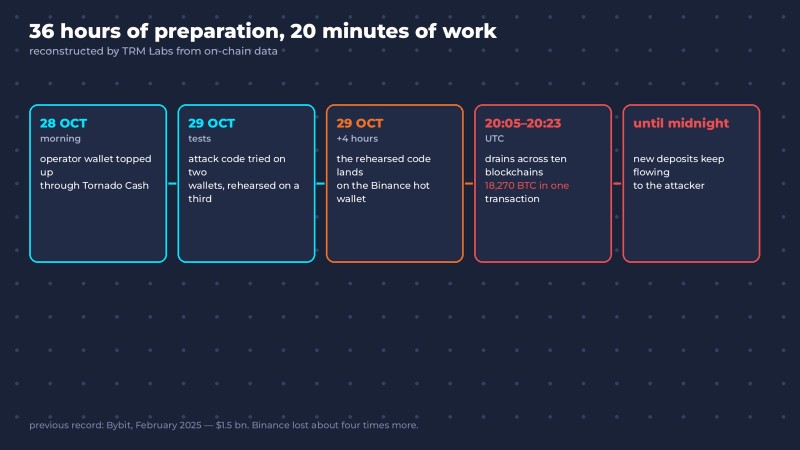
W tym ataku najbardziej uderza nie kwota. Tylko to, jak spokojnie i metodycznie go przeprowadzono. Analitycy TRM Labs odtworzyli go z danych blockchaina niemal minuta po minucie.
- Rano 28 października. Portfel operatora zostaje zasilony trzema niewielkimi kwotami przez Tornado Cash — mikser, który sprawia, że pochodzenia monet nie da się wyśledzić. Takie kieszonkowe na opłaty za gas.
- 29 października. Operator wdraża kod ataku i testuje go na dwóch testowych portfelach. Potem robi próbę generalną finalnej wersji na trzecim i odsyła testowe pieniądze z powrotem do siebie. Bardzo schludnie.
- Mniej więcej cztery godziny później przećwiczony kod pojawia się na gorącym portfelu (hot wallet) Binance.
- 20:05–20:23. Pieniądze odpływają jednocześnie z dziesięciu blockchainów: XRP, Bitcoina, Solany, Trona, Ethereum i innych. Sam portfel bitcoinowy oddaje 18 270 BTC w jednej transakcji.
- Od tego momentu do północy ethereumowy portfel giełdy jeszcze kilka razy „przekazuje” świeżo wpływające środki na adres atakującego.
Przygotowania trwały co najmniej 36 godzin. Z testami, próbą generalną i wycofaniem testowych środków. Gdyby każdy release testowano tak starannie, połowa incydentów produkcyjnych na świecie po prostu by zniknęła.
Dla skali: poprzedni rekord to hack Bybit z lutego 2025 roku na 1,5 mld USD. Binance stracił mniej więcej cztery razy więcej.
Jak jeden laptop zamienia się w miliardy
Żeby zrozumieć, co się stało, trzeba wiedzieć jedną rzecz o giełdach.
Każda giełda kryptowalut ma zimne portfele (cold wallets): offline'owy magazyn, w którym leży większość pieniędzy. I ma gorące portfele (hot wallets): podłączone do sieci i działające automatycznie. To one obsługują codzienne wypłaty dla klientów. Klikasz „Wypłać”, serwis giełdy sprawdza zlecenie, podpisuje transakcję i pieniądze wychodzą.
Gorący portfel jest jak kasjer w banku z pieczątką. Kasjer niczego nie decyduje. Przybija pieczątkę na wszystkim, co ktoś podsunie przez właściwe okienko.
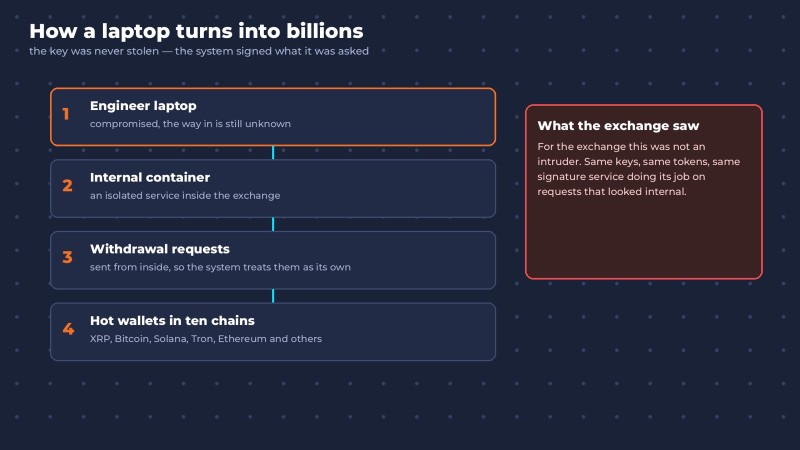
Według pierwszej relacji Binance droga atakującego wyglądała tak:

- Laptop inżyniera DevOps zostaje przejęty. Jak dokładnie — giełda jeszcze nie ujawniła.
- Przez niego atakujący dostaje się do kontenera serwisowego — odizolowanego środowiska, w którym działa jeden z wewnętrznych serwisów giełdy.
- Od środka składa zlecenia wypłat, które system uznaje za własne i podpisuje.
Czyli atakujący nie musiał kraść pieczątki. Wystarczyło podejść do właściwego okienka.
Binance poinformował później, że znalazł dodatkowe punkty wejścia, a współprezes giełdy (co-CEO) Richard Teng podkreślił, że nie była to „akcja na jedno kliknięcie” i że atakujący nie jechał po prostu na uprawnieniach jednego inżyniera. Giełda obiecała raport techniczny po zakończeniu śledztwa. TRM Labs, widząc prawidłowe podpisy pojawiające się na dziesięciu blockchainach w ciągu pół godziny, za najbardziej prawdopodobne wyjaśnienie uważa przejęcie samej infrastruktury podpisującej gorących portfeli.
Ale punkt wejścia, który Binance wskazał jako pierwszy, pozostaje ten sam. Laptop.
EIP-7702 w prostych słowach: jak portfel zaczął pracować dla kogoś innego
Najbardziej techniczna i, szczerze mówiąc, najbardziej elegancka część ataku rozegrała się na Ethereum. Tu do gry weszło EIP-7702.
W skrócie: EIP-7702 to mechanizm Ethereum, który pozwala zwykłemu portfelowi tymczasowo „założyć” kod smart kontraktu i wykonywać jego logikę. Pojawił się wraz z aktualizacją Pectra w maju 2025 roku. Pomysł jest dobry: połączyć kilka akcji w jedną transakcję, pozwolić komuś innemu zapłacić opłatę za użytkownika, ułatwić korzystanie z portfeli.
Ale żeby portfel mógł „założyć” cudzy kod, potrzebuje podpisanej autoryzacji. A ta autoryzacja zawiera nonce — numer kolejny transakcji portfela. Portfel wysyła nową transakcję, numer przesuwa się do przodu i stara autoryzacja przestaje pasować.
Gorący portfel giełdy wysyła transakcje bez przerwy. Zgadnięcie, na jakim numerze będzie w dokładnie tej sekundzie, jest praktycznie niemożliwe. Jak więc atakujący to rozwiązał?
Przygotował 50 autoryzacji dla 50 kolejnych nonce'ów. Wszystkie podpisane przez portfel Binance. Jak włamywacz, który przychodzi pod drzwi nie z jednym kluczem, tylko z pękiem pięćdziesięciu: któryś musi pasować.
Jeden pasował. Nieco ponad trzy minuty później portfel oddał całe saldo: 167 464 ETH plus 63 inne tokeny, w tym ponad 1,6 mld USDT.
A potem przyszła najpaskudniejsza część. Autoryzacja dalej obowiązywała. Portfel wykonywał teraz kod „odkurzacza”, który słuchał poleceń wyłącznie atakującego. Za każdym razem, gdy na adres Binance wpływały nowe pieniądze, atakujący zgarniał i je. To jak ustawienie przekierowania na cudzej skrzynce pocztowej: ludzie dalej piszą do właściciela, ale listy czytasz ty.
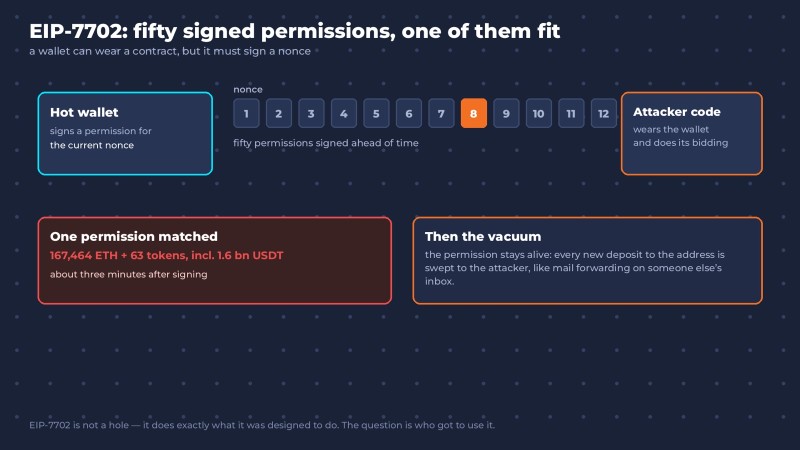
Wniosek dla developerów: każda potężna funkcja jest też potężnym narzędziem do szkodzenia. EIP-7702 to nie „dziura”. Działa dokładnie tak, jak go zaprojektowano. Problem w tym, kto dostał okazję, żeby z niego skorzystać.
Wyścig o pieniądze: zamrażanie kontra swapy
Gdy tylko atak wyszedł na jaw, zaczął się wyścig.
Stablecoiny mają funkcję, której nie ma Bitcoin: firmy, które je emitują, mogą zamrozić tokeny na konkretnym adresie. Tether, Circle, Ripple i inni zaczęli blokować adresy atakującego. Arbitrum Security Council siłowo przeniosła środki z portfela atakującego. Według szacunków Binance zamrożono około 3 mld USD.
W tym czasie atakujący gorączkowo wymieniał stablecoiny na ETH, którego zamrozić się nie da. I według wyliczeń TRM przepłacił przy tym ponad 10% powyżej ceny rynkowej. Kiedy Tether siedzi ci na ogonie, nie ma czasu na targowanie się.
Binance wstrzymał wpłaty i wypłaty i obiecał załatać dziurę z funduszu ubezpieczeniowego SAFU i z własnego kapitału: „Te straty nie zostaną przerzucone na użytkowników”. Do 1 listopada giełda poinformowała, że pokryła około 95% poszkodowanej kwoty, i ogłosiła stopniowe wznawianie wypłat.
Wygląda na to, że klienci wyjdą z tego cało. A pytanie „kto to zrobił” ma już odpowiedź.
TraderTraitor i Lazarus Group: hakerzy, którzy hakują ludzi, nie kod
31 października FBI oficjalnie ogłosiło, że za atakiem stoi Korea Północna, a konkretnie grupa TraderTraitor. Znana jest też jako Lazarus Group, Jade Sleet i APT38. TRM Labs i Chainalysis doszły do tego samego wniosku jeszcze wcześniej. Sam Binance publicznie sprawców jeszcze nie wskazał.
Spójrz na wcześniejsze głośne ataki tej grupy, a zobaczysz wzór.
Bybit, luty 2025, 1,5 mld USD. Atakujący nie poszli na samą giełdę, tylko na jej dostawcę portfeli, Safe{Wallet}. Maca jednego z developerów Safe zainfekowano przez projekt w Dockerze o niewinnie brzmiącej nazwie, coś o symulatorze inwestowania na giełdzie, najwyraźniej z pomocą socjotechniki. Dalej: dostęp do AWS, skradzione tokeny sesji i podmieniony JavaScript w interfejsie, który pokazywał osobom podpisującym transakcje w Bybit „normalną” transakcję.
DMM Bitcoin, maj 2024, 308 mln USD. Według FBI atakujący podawał się na LinkedInie za rekrutera i wysłał pracownikowi Ginco, japońskiej firmy zarządzającej portfelami, skrypt w Pythonie przebrany za zadanie rekrutacyjne przed zatrudnieniem. Pracownik uruchomił skrypt. Game over.
Widzisz wzór? Korea Północna nie łamie kryptografii. To wolne i drogie. Dużo łatwiej zhakować człowieka z dostępem: developera, inżyniera DevOps, admina. A najpewniejszy sposób, żeby developer uruchomił cudzy kod, to zaproponować mu pracę marzeń.
Jak dokładnie zainfekowano laptop inżyniera Binance, wciąż nie wiadomo, i nikt nie może twierdzić, że chodziło o fałszywe zadanie rekrutacyjne. Ale metody tej grupy są dobrze udokumentowane. I bezpośrednio dotyczą każdego, kto szuka pracy w IT.
Fałszywy rekruter i malware: najgroźniejsze zadanie rekrutacyjne, jakie dostaniesz
Już w 2023 roku badacze z Palo Alto Networks opisali północnokoreańską kampanię o bardzo wymownej nazwie: Contagious Interview, czyli „zaraźliwa rozmowa”. Od tamtej pory schemat tylko się dopracował, a jego ofiarami są już nie tylko pracownicy giełd, ale zwykli developerzy, którzy szukają pracy.
Mniej więcej tak to wygląda:
- „Rekruter” odzywa się na LinkedInie, Telegramie albo mailowo. Firma brzmi wiarygodnie, stawka jest przyjemnie powyżej rynku, a proces szybki.
- Po krótkiej rozmowie dostajesz zadanie rekrutacyjne. Trzeba pobrać repo, „odpalić projekt lokalnie i poprawić kilka bugów”. Albo zainstalować „naszą aplikację do wideorozmów”.
- Odpalasz
npm installalbo uruchamiasz skrypt w Pythonie. I w tym momencie na twoim komputerze wykonuje się cudzy kod, którego ani jednej linijki nie masz przed oczami. Za to jego autor bardzo starannie przemyślał każdą.
Dalej malware szuka wszystkiego, co leży na wierzchu: haseł w przeglądarce, ciasteczek sesji, kluczy SSH, tokenów chmurowych, portfeli krypto. Jeśli to służbowy laptop z dostępem do produkcji, gratulacje: twój laptop właśnie stał się drzwiami wejściowymi do cudzej firmy.
Najgorsze jest to, że zadanie rekrutacyjne to idealna przynęta. Ty chcesz je uruchomić. Stresujesz się, spieszysz, a ostatnie, o czym myślisz, to co siedzi w package.json.
Czerwone flagi:
- Stawka jest wyraźnie powyżej rynku, a proces podejrzanie szybki: „przejdźmy od razu do zadania”.
- Zadanie trzeba uruchomić, a nie tylko napisać od zera.
- Każą ci zainstalować „specjalną aplikację do rozmowy” zamiast Zooma czy Google Meet.
- W repo są dziwne skrypty instalacyjne, zaciemniony kod albo zależności z literówkami w nazwach.
- Poganiają cię: „potrzebujemy tego dziś, to stanowisko trzeba obsadzić na wczoraj”.
Jak bezpiecznie uruchomić zadanie rekrutacyjne i dalej spokojnie spać:
- Nigdy na służbowym laptopie. Zwłaszcza nie na maszynie z dostępem do produkcji, chmury albo cudzych pieniędzy.
- W izolacji. Maszyna wirtualna albo kontener Dockera bez dostępu do twojego katalogu domowego. Jeśli umiesz postawić kontener dla cudzego projektu, masz już warstwę ochrony, której developer Safe nie miał. Na kursie Dockera to jedna z pierwszych rzeczy, które robisz w praktyce.
- Najpierw czytaj, potem uruchamiaj. Otwórz
package.jsoni sprawdź sekcjęscripts, zwłaszczapreinstallipostinstall. Na pierwszą instalację jestnpm install --ignore-scripts. - Żadnych portfeli ani kluczy w pobliżu. Portfel krypto, produkcyjne klucze SSH i zadanie rekrutacyjne od nieznajomych nigdy nie powinny mieszkać na jednej maszynie.
- Sprawdź firmę. Strona, prawdziwi pracownicy na LinkedInie, historia ogłoszenia. Pięć minut googlowania może być warte więcej niż pięć lat pensji.
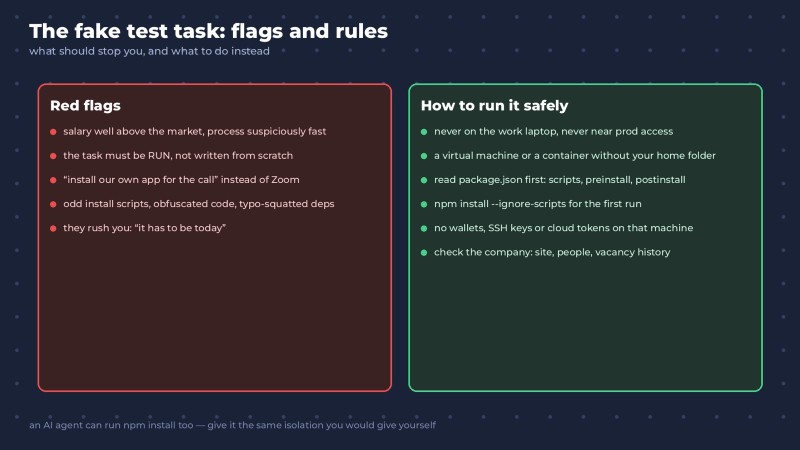
I specjalna uwaga na 2026 rok: jeśli oddajesz zadanie rekrutacyjne agentowi AI, pamiętaj, że agent też potrafi odpalić npm install. Malware'owi jest obojętne, kto wcisnął Enter: ty czy Claude Code. Jeśli pozwalasz agentowi uruchamiać kod z nieznanego repo, potrzebujesz tej samej izolacji co przy uruchamianiu go własnoręcznie.
Jeśli masz już dostęp do produkcji
Dla wszystkich, którzy pracują w DevOps, backendzie albo przy utrzymaniu infrastruktury, lekcja z Binance jest jeszcze dotkliwsza: twój laptop jest częścią perymetru firmy. Nie „mój prywatny komputer, na którym przy okazji też pracuję”, tylko dosłownie drzwi do produkcji.
W praktyce oznacza to:
- Rozdzielaj środowiska. Służbowa maszyna jest do pracy. Projekty po godzinach, zadania rekrutacyjne, gry i podejrzane rozszerzenia przeglądarki — gdziekolwiek indziej.
- Least privilege. Potrzebujesz dostępu dokładnie do tego, nad czym pracujesz teraz, i tylko na czas tej pracy. Stały dostęp admina „na wszelki wypadek” to prezent dla atakujących.
- Klucze sprzętowe i krótkie sesje. W przypadku Bybit atakujący obeszli uwierzytelnianie dwuskładnikowe, kradnąc już aktywne tokeny sesji. Im krócej żyje sesja, tym mniej czasu ma ten, kto ją ukradł.
- Krytyczne operacje wymagają co najmniej dwóch par oczu. Żadne pojedyncze konto nie powinno móc samodzielnie wypłacić pieniędzy ani wypchnąć zmian do pipeline'u płatności.
Nic z tego nie brzmi jak fizyka kwantowa. I właśnie dlatego tak często nikt tego nie robi.
Co to oznacza, jeśli dopiero uczysz się programować
Tę historię można czytać jak thriller o miliardach i Korei Północnej. Ale dla developera płynie z niej inny wniosek.

Bezpieczeństwo to nie jakiś odrębny zawód gdzieś daleko. To rozumienie, co tak naprawdę robi kod, który uruchamiasz. Co się dzieje, kiedy odpalasz npm install. Czym jest kontener i dlaczego nie zawsze izoluje tak, jak ci się wydaje. Gdzie przechowywane są tokeny i dlaczego ciasteczko sesji jest warte więcej niż hasło.
To jest fundament. Żadne AI go nie zastąpi: w sekundę napisze ci Dockerfile, ale decyzja, czy zaufać repo od „rekrutera”, nadal należy do ciebie.
Gdzie się tego nauczyć
Żeby czytać takie historie jako jasny łańcuch kroków, a nie magię, potrzebujesz podstaw.
Na kursie Dockera budujesz kontenery własnymi rękami i sprawdzasz, co izolują, a czego nie. Python i Java dają prawdziwe zrozumienie, jak działa kod, który uruchamiasz — także ten, który przychodzi w zipie od „rekrutera marzeń”. A Web wyjaśnia, jak działają te same pakiety npm i frontendowy JavaScript.
A jeśli właśnie przygotowujesz się do rozmów kwalifikacyjnych (prawdziwych, nie północnokoreańskich), to o co naprawdę pytają na rozmowach z Javy w 2026 roku, rozbieramy w naszym przewodniku po pytaniach rekrutacyjnych Java.
Hakerom wystarczy jedna nieostrożna osoba z dostępem. Zadbaj o to, żeby nie padło na ciebie.
Hack Binance — FAQ
Co się stało podczas hacka Binance w październiku 2026 roku? 29 października 2026 roku z gorących portfeli Binance na dziesięciu blockchainach skradziono około 6,3 mld USD — to największa kradzież w historii kryptowalut. Według wstępnej relacji giełdy atak zaczął się od przejętego laptopa inżyniera DevOps, przez który atakujący dostał się do wewnętrznego serwisu i złożył nieautoryzowane zlecenia wypłat.
Kto zhakował Binance? Według FBI za atakiem stoi północnokoreańska grupa TraderTraitor, znana też jako Lazarus Group, Jade Sleet i APT38. Do tego samego wniosku doszli analitycy TRM Labs i Chainalysis. Ta sama grupa stała za hackiem Bybit na 1,5 mld USD w 2025 roku.
Czy użytkownicy Binance ucierpieli w wyniku hacka? Binance obiecał pokryć wszystko sam, z funduszu ubezpieczeniowego SAFU i własnego kapitału, i nie przerzucać strat na klientów. Około 3 mld USD zamrożono z pomocą emitentów stablecoinów. Według stanu na 1 listopada giełda ogłosiła stopniowe wznawianie wypłat.
Co to jest EIP-7702? To mechanizm Ethereum wprowadzony w maju 2025 roku, który pozwala zwykłemu portfelowi przekazać kontrolę nad swoimi operacjami kodowi smart kontraktu. Podczas hacka Binance posłużył do tego, żeby gorący portfel giełdy wykonywał kod atakującego i przekazywał mu nawet nowo wpływające środki.
Jak rozpoznać fałszywe zadanie rekrutacyjne od fałszywego rekrutera? Zachowaj czujność, jeśli stawka jest wyraźnie powyżej rynku, proces podejrzanie szybki, zadanie trzeba uruchomić, a nie napisać, albo każą ci zainstalować specjalną aplikację do rozmowy. Cudzy kod uruchamiaj tylko w maszynie wirtualnej lub kontenerze, nigdy na służbowym laptopie, i najpierw sprawdź skrypty instalacyjne.
Czy agent AI do kodowania może uruchomić malware z zadania rekrutacyjnego? Tak. Jeśli agent wykonuje w nieznanym repo polecenia typu npm install, złośliwe skrypty instalacyjne odpalą się dokładnie tak, jakby uruchomił je człowiek. Dlatego pozwalaj agentowi pracować z cudzym kodem wyłącznie w odizolowanym środowisku.
GO TO FULL VERSION