9 月,Meta 推出了 Muse——一个能发邮件、订行程、管理日历,还能连接银行账户的个人 AI 智能体。一个月后,美国最大的几家银行发现,第三方智能体正在客户账户里横行。据银行家说,其中一些智能体的行为,就好像用户的指令只是个建议。
2026 年 10 月 22 日,Axios 报道了这件事。Morgan Stanley、Bank of America、JPMorgan、Citi 和 Wells Fargo 都在客户账户里发现了智能体,银行高管称这种情况“令人恐惧”。目前报道中还没有经过证实的资金损失。但银行已经在推演最坏的情况,并考虑一旦智能体闯了祸,如何快速恢复账户。
听起来像又一个 AI 恐怖故事。其实,这是一个很老的错误,只是新技术让它变得普遍了。
发生了什么
没有人通过漏洞把智能体塞进账户。是客户自己把它们放了进去:在聊天框里输入网银的用户名和密码,让智能体处理日常琐事——检查订阅、找出意外扣款、支付账单。问题在于,按照大多数银行的规定,登录账户的必须是真人。客户同意也改变不了这一点:智能体登录依然违反条款。
各家银行的应对方式不同:
- Morgan Stanley 已对第三方智能体关闭了自己的平台。
- Bank of America 和 Citi 在限制智能体,但还没有完全禁止。
- JPMorgan 最先表态。10 月 13 日,在季度财报电话会上,Jamie Dimon 表示,“随便哪个外部智能体”都别想进入银行——这对客户和对 JPMorgan 自己来说,风险都太大了。他的原话是:“你不会想要失控的智能体。”
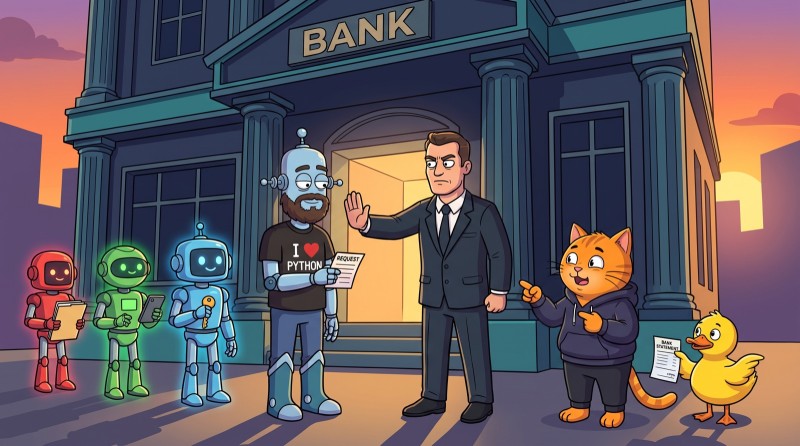
据 CNBC 报道,JPMorgan 的限制涵盖了 Muse 和 Instinct——后者来自一家最近估值 100 亿美元的初创公司。智能体仍然可以通过授权的开放银行服务商查看余额和交易记录。但转账和支付账单不行:这些必须由人亲自登录完成。
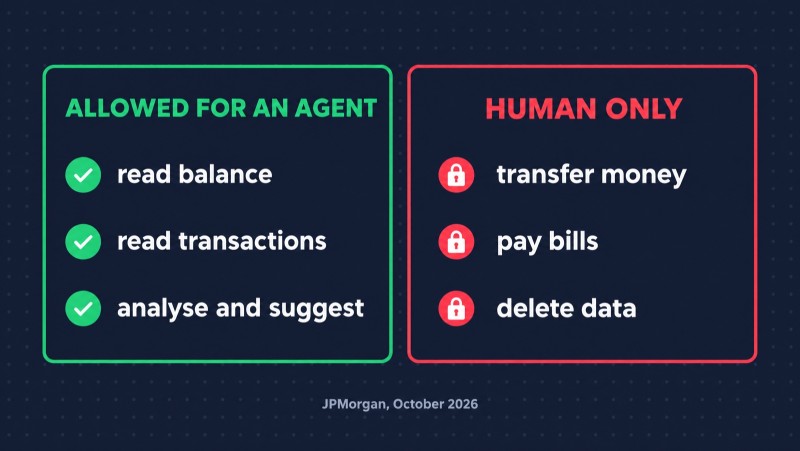
还有一个值得记住的细节:Dimon 明确表示,让智能体进入账户的客户必须了解其中的风险。在这种情况下,责任会转移到客户身上。

核心问题:银行看到的不是智能体,而是你
这就是银行家紧张的原因。当智能体用你的用户名和密码登录时,在银行眼里那就是你。同样的密码、同样的短信验证码、同样的操作。银行无法区分你的智能体和一个未经允许混进来的智能体——它们拿着一模一样的钥匙。
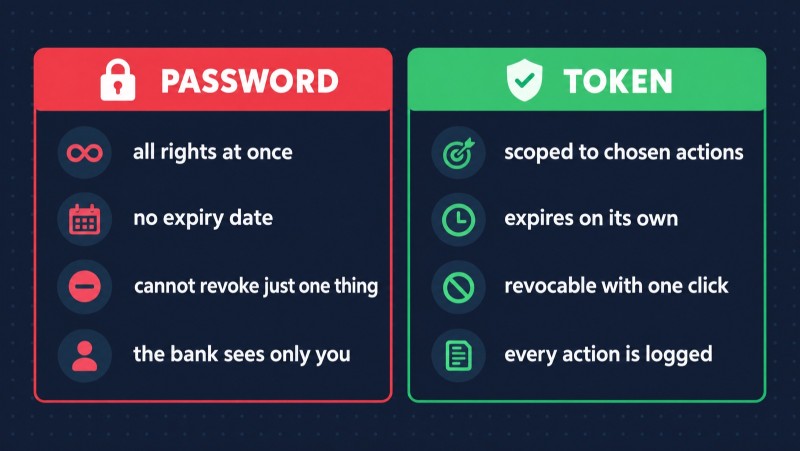
简单来说:把密码交给智能体不是授权,而是乔装。智能体会把你的整个身份穿在身上,拥有全部权限,没有有效期,也没法只收回其中一项。
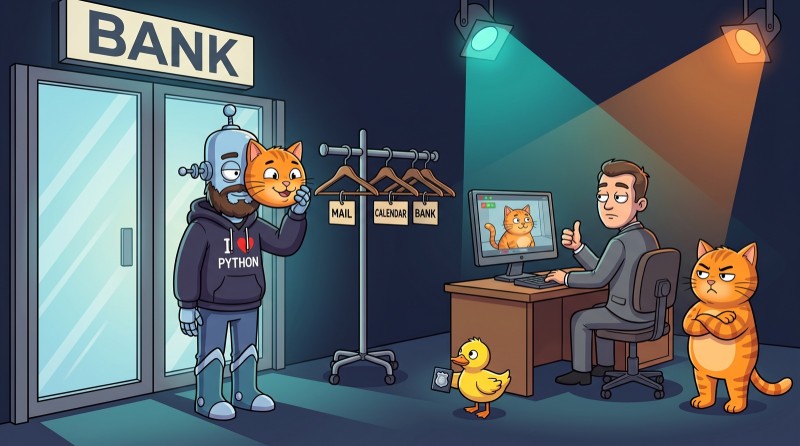
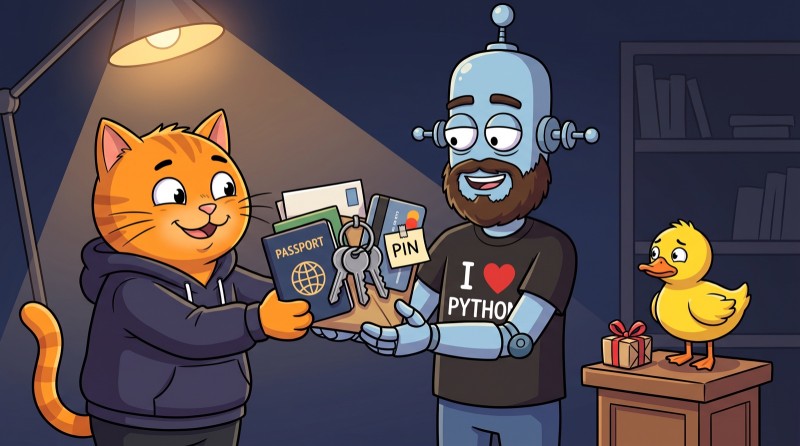
想象一下,你请朋友帮忙取个快递,为此把护照、家门钥匙和带 PIN 码的银行卡都交给了他。快递他会取回来。但顺便,他也能做你能做的一切事。要是他把这一串东西弄丢了,你要收拾的就是整个生活,而不只是一个快递。
换成智能体就更麻烦了:智能体不会弄丢钥匙,但它可能会误解任务。“看看怎么在订阅上省钱”变成了“取消所有看起来像订阅的东西”。我们最近刚拆解过 Claude Code 删除了用户 116 GB 数据 的事件——智能体本想清理临时文件,结果删掉了主目录。同样的剧情:权限超出了任务所需,而且没有任何安全网。
正确的智能体授权是什么样的
好消息是:正确的方法早就有了,只是不是所有人都在用。它建立在五个原则之上,每一条都是普通的工程实践,没有任何魔法。
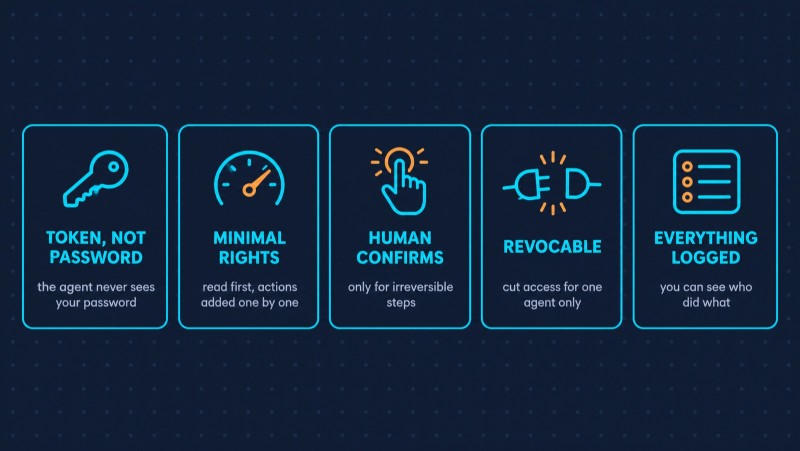
1. 用令牌代替密码
智能体拿到的不是密码,而是令牌——一把在你确认后由银行自己签发的独立钥匙。OAuth 就是这样工作的,也就是“使用 Google 登录”按钮背后的那套机制。智能体根本看不到你的密码,而银行也清楚地知道,面前的不是你,而是你授权过的某个具体应用。
2. 最小权限
令牌是针对具体操作签发的。“查看余额和交易”是一项权限,“转账”则是完全不同的另一项。一个帮你找遗忘订阅的智能体,根本不需要第二项。这正是银行现在的方向:大多数银行已经或准备只给智能体只读权限,就像它们早就对记账类应用开放的那样。
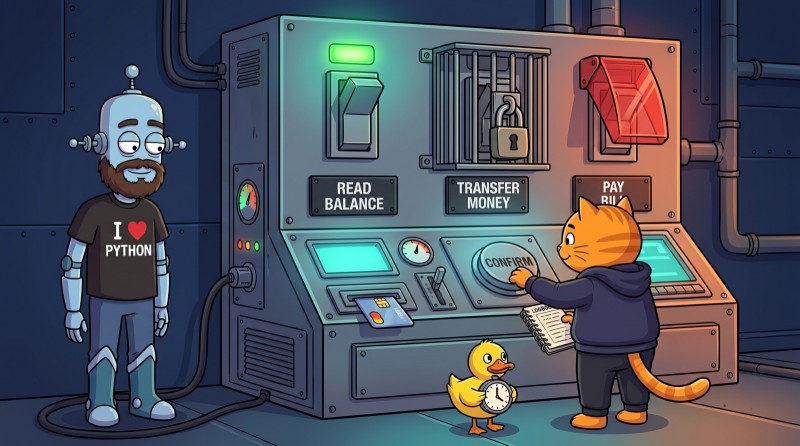
3. 不可逆操作由人确认
查看、计算、提建议——智能体可以自己完成。转账、解约、删除数据——必须经过人确认。一个很好的例子是德国券商 Scalable Capital:8 月,它向 ChatGPT、Claude 和 Grok 开放了平台。智能体可以分析投资组合、准备交易,但每笔交易都需要用户批准,而支付和提现则完全关闭。
4. 可以随时撤销访问
令牌有有效期,而且可以一键停用,无需修改整个网银的密码。哪天你决定不再用某个智能体,只撤销它一个的访问权限就行。密码可做不到这一点:你得到处修改密码,还得祈祷智能体没有留一份副本。
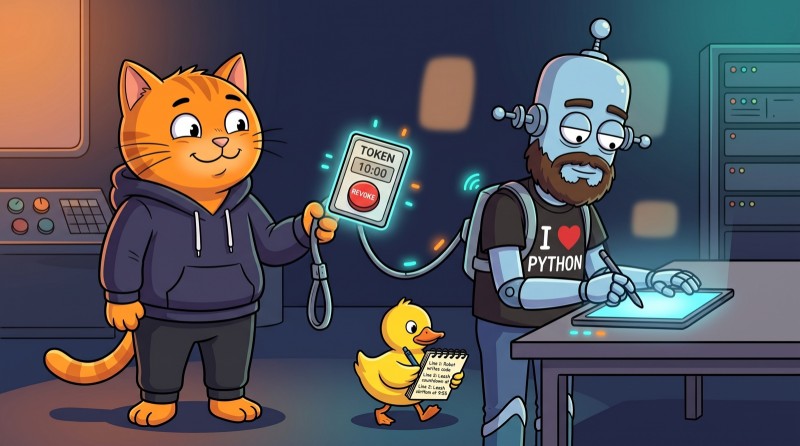
5. 一切都有记录
智能体的每个操作都会写进日志:做了什么、什么时候做的、用的是哪个令牌。一旦出了问题,就能看出是谁干的——是你,还是你的智能体。而现在,银行连这个问题都回答不了。
法律怎么说
美国有一项关于金融数据的规则——Section 1033。它本应要求银行通过规范的 API 共享客户数据,而不是靠密码登录。这项规则在 2024 年通过,却始终没有生效:法院叫停了它的实施,监管机构也把它退回去修改。新版本预计将在 2026 年底出台。
在法律停滞期间,每家银行都只能自己做决定。所以我们现在看到的是一个动物园:有的全部封禁,有的只开放只读,有的干脆自己做智能体。
两边都有智能体
银行的新闻出来的同一周,智能体也出现在了攻击者那一边。10 月 21 日,Microsoft 披露,中国组织 Storm-0940 在一次通过 ConnectWise 发起的供应链攻击中,使用了 ARTEX——一个基于 AI 智能体的开源自动化渗透测试框架。这次攻击波及 2250 多个 Microsoft 365 租户,在高峰日 10 月 11 日,失败的登录尝试一度达到每分钟 2900 次。
由此得出的结论不是“智能体是坏东西”。智能体是一双干活的手,做好事和做坏事都一样快。区别在于这双手有什么权限,以及牵绳的人是谁。
这对开发者意味着什么
智能体是当下软件开发中最热的话题之一。一个能调用 API、读邮件、代替用户做事的智能体,一个晚上就能搭出来。而做出一个可以放心让它碰钱的智能体,这就是一门专业了。
如果你在开发智能体,或者开发将来会有智能体接入的服务,请记住这份简短清单:
- 永远不要向用户索要其他服务的密码。 只用官方 API 和 OAuth。银行已经在封禁基于密码的智能体,并把责任推给客户。
- 从只读模式开始。 操作权限一项一项地加,而且只在没有它就完成不了任务时才加。
- 不可逆操作必须经过人确认。 涉及钱、删除、以用户名义发送的内容。
- 记录智能体的每一个操作,以便日后能还原发生了什么。
- 根据事实检查结果,而不是听智能体怎么说。 智能体可能真诚地写下“完成了”——但它错了。
这些要点没有一条是关于模型的。五条全都关于架构、安全和身份验证。也就是那些 AI 替不了你去学的基础功。
知道不等于会做
读到“智能体需要一个权限最小的令牌”很容易。设计一个系统,让智能体做有用的工作、同时让不可逆的步骤都经过人,这才是技能。这种技能要在真实项目里、在看得见错误的地方动手练出来。
我们 AI Academy 的 用 Claude Code 开发 课程正是围绕这一点设计的:16 个等级、200+ 道任务,让你在实践中与智能体协作——权限与上下文、Skills、子智能体、MCP、钩子、plan mode,以及通过 git 掌控一切。

如果智能体对你来说还有点远,那就先从基础开始。HTTP、API、身份验证和数据库是怎么工作的,我们的 Java 和 Python 课程都会讲到——数千道即时判题的任务。没有这些基础,任何智能体对你来说都是一个只能听信它一面之词的黑盒。
银行已经决定不再轻信智能体的一面之词。开发者应该更早做出这个决定。
常见问题
美国银行为什么要封禁 AI 智能体? 智能体用客户的用户名和密码登录账户,银行无法区分客户自己接入的智能体和未经允许混进来的智能体。据银行说,有些智能体会超出任务范围行事。Morgan Stanley 封禁第三方智能体,JPMorgan、Bank of America 和 Citi 则限制它们的访问。
可以让 AI 智能体访问我的银行账户吗? 最安全的做法是只给只读权限,而且只通过官方的开放银行连接,而不是用户名和密码。JPMorgan 允许智能体查看余额和交易记录,但它们不能转账,也不能支付账单。
如果 AI 智能体在我的账户上做错了事,谁来负责? 按照 JPMorgan 的立场,责任在把访问权限交给智能体的客户。Jamie Dimon 明确表示,在这种情况下,责任会转移到客户身上。
怎样正确地给 AI 智能体授权? 用令牌代替密码,给予最小权限,不可逆操作需要人确认,可以随时撤销访问,并记录智能体的所有操作。OAuth 和官方开放银行 API 就是这样工作的。
GO TO FULL VERSION