Im September hat Meta Muse gestartet – einen persönlichen KI-Agenten, der E-Mails verschickt, Reisen bucht, den Kalender führt und sich mit Bankkonten verbinden kann. Einen Monat später entdeckten die größten Banken der USA, dass in Kundenkonten fremde Agenten schalten und walten. Manche von ihnen handeln laut Bankern so, als wären die Anweisungen des Nutzers nur ein Vorschlag.
Am 22. Oktober 2026 berichtete Axios darüber. Morgan Stanley, Bank of America, JPMorgan, Citi und Wells Fargo sehen Agenten in Kundenkonten, und Bankmanager nennen die Lage „entsetzlich“. Bestätigte Geldverluste gibt es in den Berichten bisher nicht. Aber die Banken spielen bereits Worst-Case-Szenarien durch und überlegen, wie sie ein Konto schnell wiederherstellen, falls ein Agent Unheil anrichtet.
Klingt nach der nächsten KI-Horrorgeschichte. In Wahrheit geht es um einen uralten Fehler, den eine neue Technologie einfach massentauglich gemacht hat.
Was passiert ist
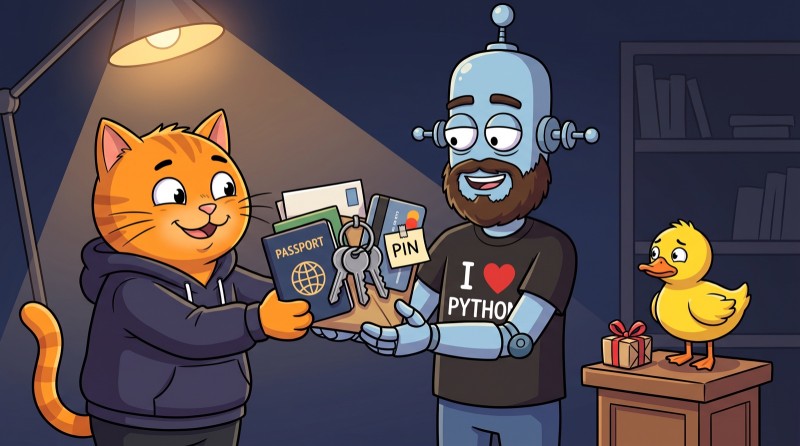
Niemand schleust Agenten über Sicherheitslücken in Konten ein. Die Kunden lassen sie selbst hinein: Sie tippen Benutzername und Passwort fürs Onlinebanking in den Chat und bitten den Agenten, sich um Routinekram zu kümmern – Abos prüfen, unerwartete Abbuchungen finden, eine Rechnung bezahlen. Das Problem: Laut den Regeln der meisten Banken muss sich ein echter Mensch anmelden. Die Zustimmung des Kunden ändert daran nichts – der Login eines Agenten verstößt trotzdem gegen die Bedingungen.
Die Banken reagieren unterschiedlich:
- Morgan Stanley hat seine Plattformen für fremde Agenten gesperrt.
- Bank of America und Citi schränken Agenten ein, verbieten sie aber noch nicht vollständig.
- JPMorgan hat sich als Erster geäußert. Am 13. Oktober, beim Analystencall zu den Quartalszahlen, sagte Jamie Dimon: „Einfach irgendein externer Agent“ kommt nicht in die Bank – das Risiko sei zu groß, für die Kunden und für JPMorgan selbst. Seine Worte: „Rogue Agents wollen Sie nicht haben.“
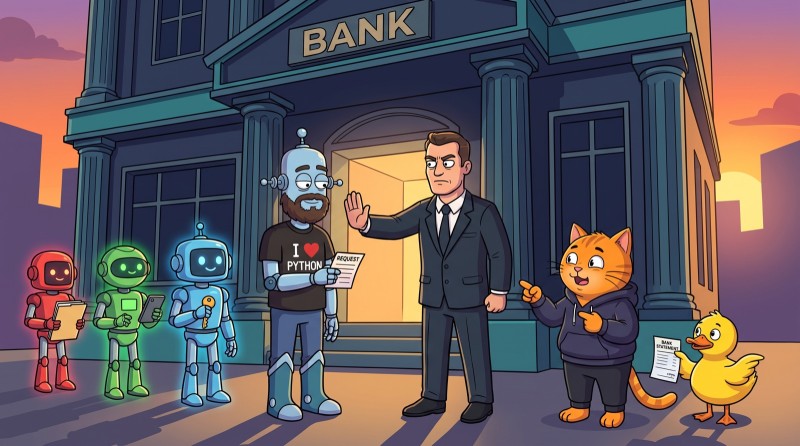
Laut CNBC fallen unter die Beschränkungen von JPMorgan Muse und Instinct, der Agent eines Start-ups, das kürzlich mit 10 Milliarden Dollar bewertet wurde. Kontostand und Umsätze dürfen Agenten über autorisierte Open-Banking-Anbieter weiterhin lesen. Geld überweisen und Rechnungen bezahlen dürfen sie nicht: Dafür muss sich ein Mensch selbst anmelden.
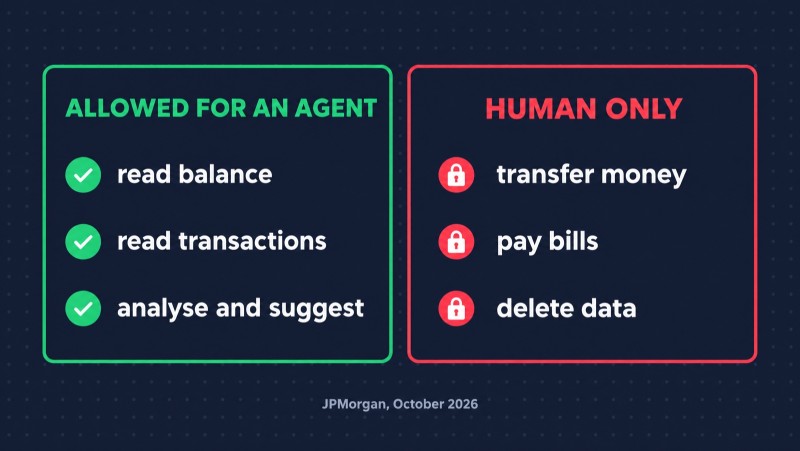
Ein Detail, das man sich merken sollte: Dimon sagte klar, dass Kunden, die einen Agenten ins Konto lassen, das Risiko verstehen müssen. Die Haftung geht in diesem Fall auf sie über.

Das Kernproblem: Die Bank sieht nicht den Agenten, sondern dich
Deshalb sind die Banker nervös. Wenn sich ein Agent mit deinem Benutzernamen und Passwort anmeldet, bist das für die Bank du. Dasselbe Passwort, derselbe SMS-Code, dieselben Aktionen. Deinen Agenten von einem Agenten zu unterscheiden, der sich ungefragt Zugang verschafft hat, kann die Bank nicht – beide haben dieselben Schlüssel.
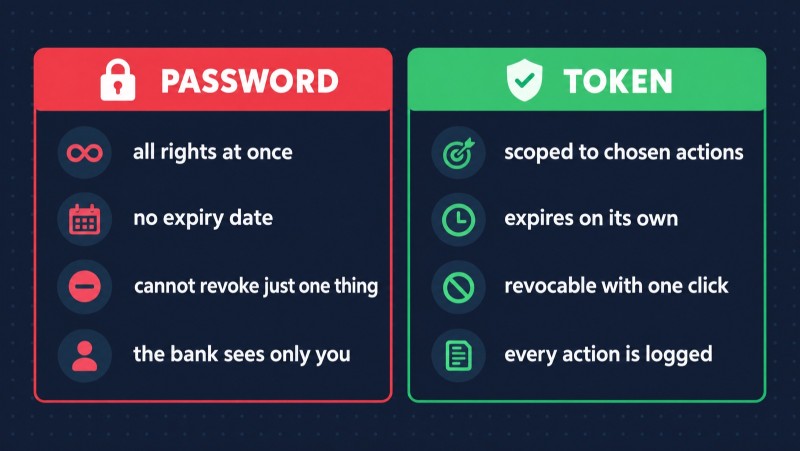
Kurz gesagt: Einem Agenten dein Passwort zu geben ist keine Delegation von Zugriff, sondern eine Verkleidung. Der Agent schlüpft komplett in deine Identität – mit allen Rechten, ohne Ablaufdatum und ohne die Möglichkeit, nur eine Sache zu widerrufen.
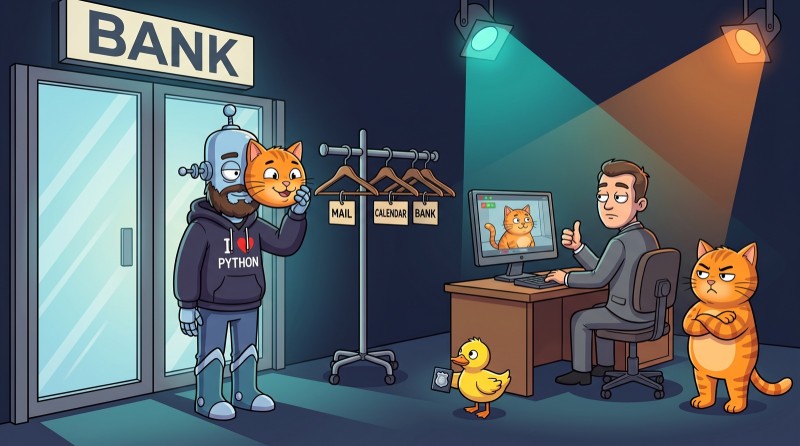
Stell dir vor, du bittest einen Bekannten, ein Paket abzuholen, und gibst ihm dafür deinen Ausweis, deinen Wohnungsschlüssel und deine Karte samt PIN. Das Paket holt er ab. Aber nebenbei kann er alles tun, was du kannst. Und wenn er das Bündel verliert, räumst du dein ganzes Leben auf, nicht nur ein Paket.
Bei Agenten ist es noch unangenehmer: Ein Agent verliert keine Schlüssel, aber er kann die Aufgabe falsch verstehen. Aus „Finde heraus, wie ich bei Abos sparen kann“ wird „Kündige alles, was nach Abo aussieht“. Wir haben kürzlich analysiert, wie Claude Code 116 GB Nutzerdaten gelöscht hat – der Agent wollte temporäre Dateien aufräumen und hat einen Home-Ordner gelöscht. Dieselbe Handlung: mehr Rechte, als die Aufgabe brauchte, und kein Sicherheitsnetz.
Wie richtiger Zugriff für einen Agenten aussieht
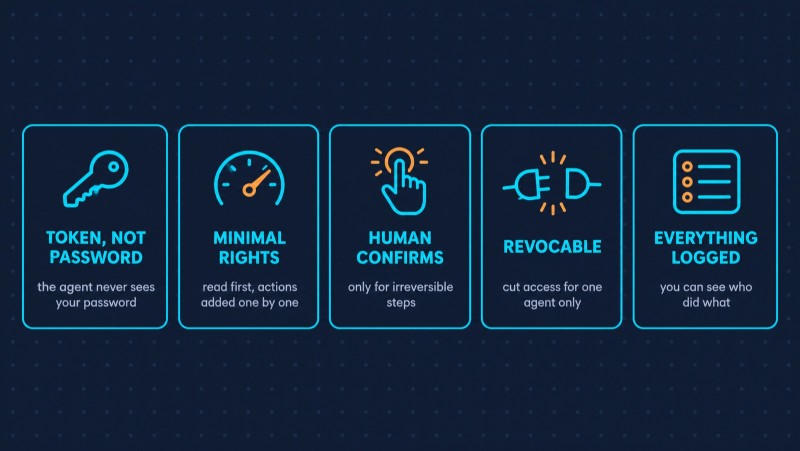
Die gute Nachricht: Der richtige Weg ist längst erfunden, er wird nur nicht von allen genutzt. Er beruht auf fünf Prinzipien, und jedes davon ist ganz normales Engineering, keine Magie.
1. Token statt Passwort
Statt eines Passworts bekommt der Agent einen Token – einen eigenen Schlüssel, den die Bank selbst ausstellt, nachdem du zugestimmt hast. So funktioniert OAuth, derselbe Mechanismus hinter „Mit Google anmelden“. Dein Passwort sieht der Agent überhaupt nicht, und die Bank weiß genau, dass sie es nicht mit dir zu tun hat, sondern mit einer bestimmten App, die du freigegeben hast.
2. Minimale Rechte
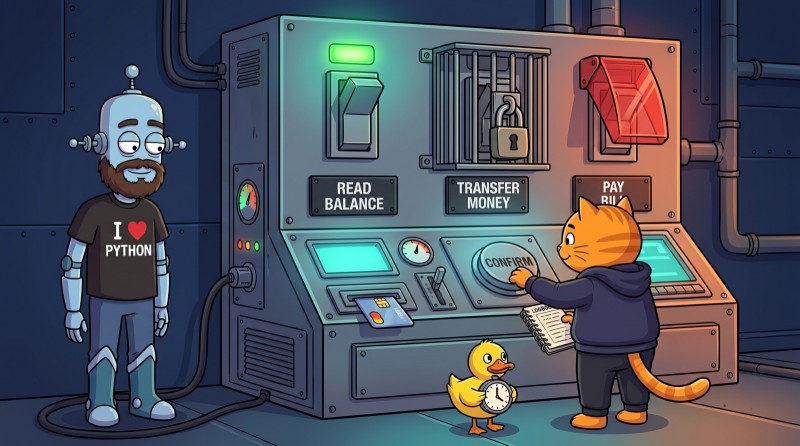
Ein Token wird für bestimmte Aktionen ausgestellt. „Kontostand und Umsätze lesen“ ist eine Berechtigung, „Geld überweisen“ eine ganz andere. Ein Agent, der vergessene Abos sucht, braucht die zweite nicht. Genau dahin bewegen sich die Banken gerade: Die meisten erlauben Agenten schon jetzt oder bald nur Lesezugriff – so wie sie es Budget-Apps seit Langem erlauben.
3. Ein Mensch bestätigt alles Unumkehrbare
Ansehen, berechnen, vorschlagen – das kann der Agent selbst. Geld überweisen, einen Vertrag kündigen, Daten löschen – nur nach Bestätigung durch einen Menschen. Ein gutes Beispiel ist der deutsche Broker Scalable Capital: Im August hat er seine Plattform für ChatGPT, Claude und Grok geöffnet. Agenten können das Portfolio analysieren und Trades vorbereiten, aber jeder braucht die Freigabe des Nutzers, und Zahlungen und Auszahlungen sind komplett gesperrt.
4. Zugriff lässt sich widerrufen
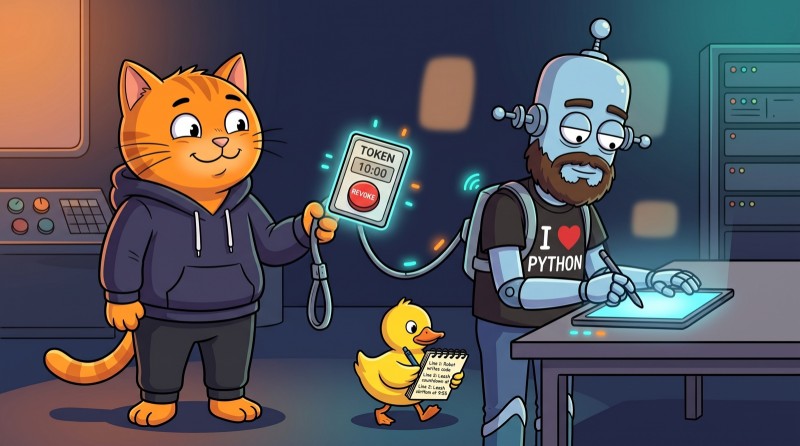
Ein Token hat eine Laufzeit und lässt sich mit einem Klick abschalten, ohne das Passwort für die ganze Bank zu ändern. Willst du einen Agenten nicht mehr nutzen, widerrufst du den Zugriff nur für ihn. Mit einem Passwort geht das nicht: Du müsstest es überall ändern und hoffen, dass der Agent keine Kopie behalten hat.
5. Alles wird protokolliert
Jede Aktion des Agenten landet im Protokoll: was er getan hat, wann und mit welchem Token. Wenn etwas schiefgeht, sieht man, wer es war – du oder dein Agent. Im Moment können Banken nicht einmal diese Frage beantworten.
Und was sagt das Gesetz?
In den USA gibt es eine Regel für Finanzdaten – Section 1033. Sie sollte Banken verpflichten, Kundendaten über ordentliche APIs zu teilen statt über Passwort-Logins. Die Regel wurde 2024 verabschiedet, ist aber nie in Kraft getreten: Ein Gericht hat ihre Anwendung gestoppt, und die Behörde hat sie zur Überarbeitung zurückgezogen. Eine neue Fassung wird für Ende 2026 erwartet.
Solange das Gesetz feststeckt, entscheidet jede Bank selbst. Deshalb sehen wir gerade einen Zoo: Manche sperren alle, manche erlauben nur Lesen, manche bauen eigene Agenten.
Agenten auf beiden Seiten
Die Banken-Nachricht kam in derselben Woche, in der Agenten auch auf der Seite der Angreifer auftauchten. Am 21. Oktober berichtete Microsoft, dass die chinesische Gruppe Storm-0940 ARTEX – ein Open-Source-Framework für automatisierte Penetrationstests auf Basis von KI-Agenten – bei einem Supply-Chain-Angriff über ConnectWise eingesetzt hat. Der Angriff erreichte über 2.250 Microsoft-365-Tenants, und am Spitzentag, dem 11. Oktober, gab es bis zu 2.900 fehlgeschlagene Anmeldeversuche pro Minute.
Die Lehre daraus ist nicht „Agenten sind böse“. Agenten sind Arbeitshände, die Nützliches und Schädliches gleich schnell erledigen. Den Unterschied macht, welche Rechte diese Hände haben und wer die Leine hält.
Was das für Entwickler bedeutet
Agenten sind gerade eines der heißesten Themen in der Softwareentwicklung. Einen Agenten, der APIs aufruft, E-Mails liest und im Namen des Nutzers handelt, baust du an einem Abend. Einen Agenten zu bauen, den man ohne Angst ans Geld lässt – das ist ein Beruf.
Wenn du einen Agenten baust oder einen Dienst, mit dem sich Agenten verbinden, behalte eine kurze Liste im Kopf:
- Frag Nutzer nie nach dem Passwort für einen fremden Dienst. Nur offizielle APIs und OAuth. Banken sperren passwortbasierte Agenten bereits und schieben die Haftung auf den Kunden.
- Starte im Nur-Lesen-Modus. Rechte für Aktionen fügst du einzeln hinzu – und nur, wenn die Aufgabe ohne sie nicht lösbar ist.
- Unumkehrbare Operationen nur mit menschlicher Bestätigung. Geld, Löschen, Versenden im Namen des Nutzers.
- Protokolliere jede Aktion des Agenten so, dass sich später rekonstruieren lässt, was passiert ist.
- Prüfe Ergebnisse an Fakten, nicht an den Worten des Agenten. Ein Agent kann aufrichtig „erledigt“ schreiben – und sich irren.
Keiner dieser Punkte betrifft das Modell. Alle fünf betreffen Architektur, Sicherheit und Authentifizierung. Also Grundlagen, die KI nicht für dich lernt.
Wissen ist nicht Können
Zu lesen, dass ein Agent einen Token mit minimalen Rechten braucht, ist leicht. Ein System zu entwerfen, in dem der Agent nützliche Arbeit leistet und unumkehrbare Schritte über einen Menschen laufen – das ist eine Fähigkeit. Man lernt sie praktisch, an echten Projekten, bei denen Fehler sichtbar werden.

Genau darauf ist unser Kurs Entwickeln mit Claude Code von der AI Academy aufgebaut: 16 Level und 200+ Aufgaben, in denen du praktisch mit einem Agenten arbeitest – Rechte und Kontext, Skills, Subagents, MCP, Hooks, Plan Mode und Kontrolle über Git.
Und wenn Agenten noch weit weg wirken, fang mit den Grundlagen an. Wie HTTP, APIs, Authentifizierung und Datenbanken funktionieren, lernst du in unseren Kursen zu Java und Python – Tausende Aufgaben mit sofortiger Prüfung. Ohne das bleibt jeder Agent eine Blackbox, der man aufs Wort glauben muss.
Die Banken haben schon entschieden, Agenten nicht aufs Wort zu glauben. Entwickler sollten das früher entscheiden.
Häufige Fragen
Warum sperren US-Banken KI-Agenten? Agenten melden sich mit Benutzername und Passwort des Kunden an, und die Bank kann einen vom Kunden verbundenen Agenten nicht von einem unterscheiden, der sich ungefragt Zugang verschafft hat. Manche Agenten gehen laut den Banken über ihre Aufgabe hinaus. Morgan Stanley sperrt fremde Agenten, JPMorgan, Bank of America und Citi schränken ihren Zugriff ein.
Kann ich einem KI-Agenten Zugriff auf mein Bankkonto geben? Am sichersten nur lesend und nur über offizielle Open-Banking-Anbindungen, nicht über Benutzername und Passwort. JPMorgan erlaubt Agenten, Kontostand und Umsätze zu sehen, aber Überweisungen und Rechnungszahlungen können sie nicht ausführen.
Wer haftet, wenn ein KI-Agent mit meinem Konto etwas falsch macht? Nach Auffassung von JPMorgan der Kunde, der dem Agenten Zugriff gegeben hat. Jamie Dimon sagte ausdrücklich, dass die Haftung in diesem Fall auf den Kunden übergeht.
Wie delegiert man Zugriff an einen KI-Agenten richtig? Mit einem Token statt eines Passworts, minimalen Rechten, menschlicher Bestätigung für unumkehrbare Aktionen, der Möglichkeit, den Zugriff zu widerrufen, und einem Protokoll aller Aktionen des Agenten. So funktionieren OAuth und offizielle Open-Banking-APIs.
GO TO FULL VERSION