Rechnen wir mal nach. Am 29. Oktober um 20:05 UTC begann Geld aus den Wallets von Binance abzufließen. Rund 6,36 Milliarden Dollar, und der größte Teil davon war in etwa 20 Minuten weg.
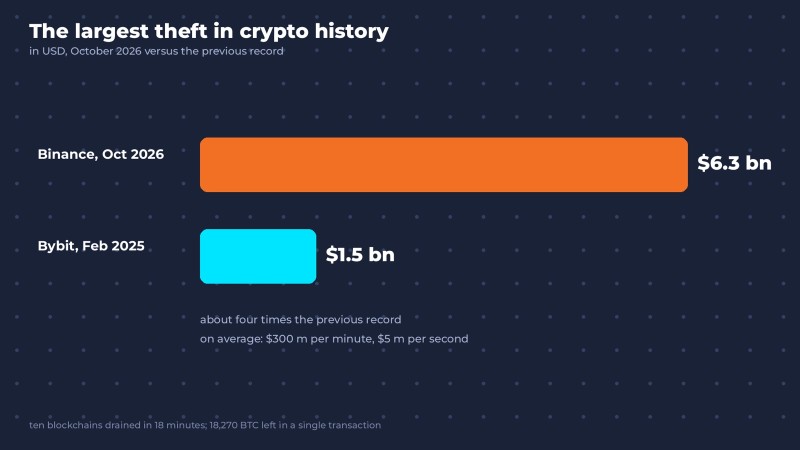
Das macht im Schnitt 300 Millionen Dollar pro Minute. Fünf Millionen Dollar pro Sekunde. In der Zeit, die du für diesen Absatz gebraucht hast, hätte sich jemand eine kleine Insel kaufen können. Mit Palmen.
Ich gebe es zu: Wenn ich die Analyse eines Hacks lese, erwarte ich meist etwas wie aus dem Kino. Einen Zero-Day, einen genialen Exploit, einen Hacker im Hoodie. Dieser Fall ist viel banaler, und genau das macht ihn so beunruhigend. Laut der vorläufigen Darstellung von Binance selbst fing alles mit dem Laptop eines einzigen Engineers an.
Nicht die Blockchain. Nicht die Kryptografie. Ein Laptop. Womöglich genau so einer wie deiner.
Kurz gesagt: Der Binance Hack war ein Angriff, bei dem die Täter über den kompromittierten Laptop eines DevOps-Engineers in die interne Infrastruktur der Börse gelangten und die Börse selbst dazu brachten, Überweisungen an ihre Adressen zu signieren. Laut Binance ist kein einziger Private Key abgeflossen. Die Angreifer brauchten auch keinen: Das System hat brav alles signiert, was man ihm vorgelegt hat.
Schauen wir uns an, wie das funktioniert, wer dahintersteckt und vor allem, warum diese Geschichte alle betrifft, die Code schreiben oder es gerade lernen.
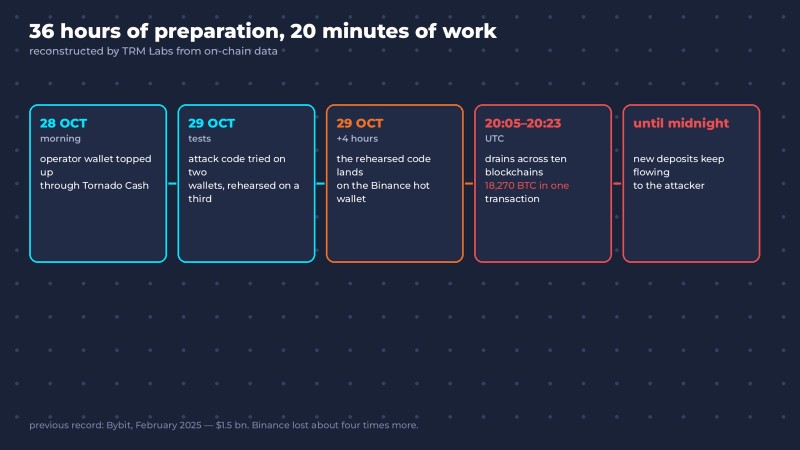
Binance Hack Timeline: 36 Stunden Vorbereitung, 20 Minuten Arbeit
Das Erstaunlichste an diesem Angriff ist nicht die Summe. Sondern wie ruhig und methodisch er ablief. Die Analysten von TRM Labs haben ihn anhand der Blockchain-Daten fast minutengenau rekonstruiert.
- 28. Oktober, morgens. Das Wallet des Operators wird über Tornado Cash mit drei kleinen Beträgen aufgeladen – einem Mixer, der die Herkunft von Coins unkenntlich macht. Quasi Taschengeld für die Gas Fees.
- 29. Oktober. Der Angriffscode wird deployt und an zwei Test-Wallets ausprobiert. Dann wird die finale Version an einem dritten Wallet geprobt und das Testgeld zurück an die eigene Adresse geschickt. Sehr ordentlich.
- Rund vier Stunden später taucht der geprobte Code auf einem Hot Wallet von Binance auf.
- 20:05–20:23 Uhr. Geld fließt von zehn Blockchains gleichzeitig ab: XRP, Bitcoin, Solana, Tron, Ethereum und weiteren. Allein das Bitcoin-Wallet gibt 18.270 BTC in einer einzigen Transaktion her.
- Von da an bis Mitternacht „übergibt“ das Ethereum-Wallet der Börse frisch eingehende Gelder noch mehrmals an die Adresse des Angreifers.
Die Vorbereitung dauerte mindestens 36 Stunden. Mit Tests, Generalprobe und Rückabwicklung der Testgelder. Würde jedes Release so sorgfältig getestet, würde die Hälfte aller Produktionsvorfälle der Welt einfach verschwinden.
Zum Vergleich: Der bisherige Rekord war der Bybit-Hack im Februar 2025 mit 1,5 Milliarden Dollar. Binance hat rund viermal so viel verloren.
Wie aus einem Laptop Milliarden werden
Um zu verstehen, was passiert ist, musst du eine Sache über Börsen wissen.
Jede Kryptobörse hat Cold Wallets: Offline-Speicher, in dem der Großteil des Geldes liegt. Und sie hat Hot Wallets: mit dem Netz verbunden und automatisiert. Darüber laufen die alltäglichen Auszahlungen an die Kundschaft. Du klickst auf „Auszahlen“, der Service der Börse prüft die Anfrage, signiert die Transaktion, und das Geld geht raus.
Ein Hot Wallet ist wie ein Bankschalter mit Stempel. Die Person am Schalter trifft keine Entscheidungen. Sie stempelt alles, was durch das richtige Fenster geschoben wird.
Laut der ersten Darstellung von Binance sah der Weg des Angreifers so aus:
- Der Laptop eines DevOps-Engineers wird kompromittiert. Wie genau, hat die Börse noch nicht offengelegt.
- Darüber gelangt der Angreifer in einen Service-Container, eine isolierte Umgebung, in der einer der internen Services der Börse läuft.
- Von dort aus schickt er Auszahlungsanfragen, die das System für seine eigenen hält und signiert.

Der Angreifer musste den Stempel also gar nicht stehlen. Er ist einfach an das richtige Fenster getreten.
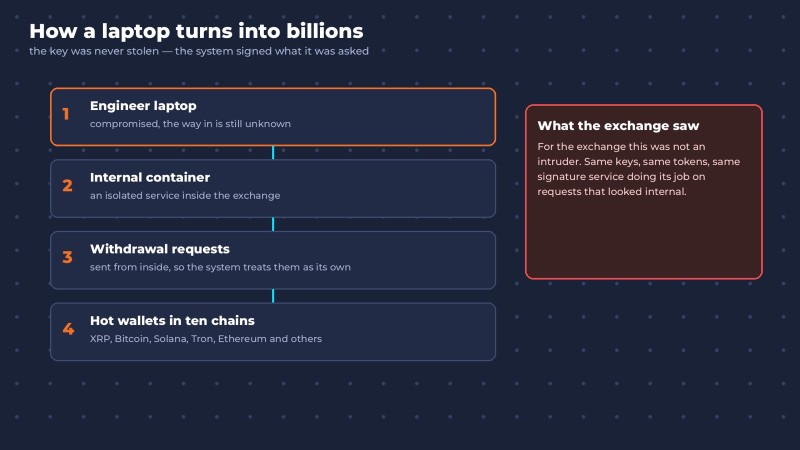
Binance erklärte später, man habe weitere Einfallstore gefunden, und Co-CEO Richard Teng betonte, es habe sich nicht um eine „Ein-Klick-Aktion“ gehandelt und der Angreifer sei nicht einfach mit den Rechten eines einzelnen Engineers durchmarschiert. Die Börse hat einen technischen Bericht nach Abschluss der Ermittlungen versprochen. TRM Labs hält angesichts gültiger Signaturen, die innerhalb einer halben Stunde auf zehn Blockchains auftauchten, eine Kompromittierung der Signatur-Infrastruktur der Hot Wallets selbst für die wahrscheinlichste Erklärung.
Doch der Einstiegspunkt, den Binance als Erstes genannt hat, bleibt derselbe. Ein Laptop.
EIP-7702 erklärt: Wie das Wallet plötzlich für jemand anderen arbeitete
Der technischste und, ehrlich gesagt, eleganteste Teil des Angriffs spielte sich auf Ethereum ab. Hier kam EIP-7702 ins Spiel.
Kurz gesagt: EIP-7702 ist ein Ethereum-Mechanismus, mit dem ein normales Wallet vorübergehend den Code eines Smart Contracts „anziehen“ und dessen Logik ausführen kann. Er kam im Mai 2025 mit dem Pectra-Upgrade. Die Idee ist gut: mehrere Aktionen in einer Transaktion bündeln, die Gebühr von jemand anderem bezahlen lassen, Wallets einfacher bedienbar machen.
Aber damit ein Wallet fremden Code „anziehen“ kann, braucht es eine signierte Autorisierung. Und diese Autorisierung enthält eine Nonce, die laufende Transaktionsnummer des Wallets. Das Wallet sendet eine neue Transaktion, die Nummer rückt weiter, und die alte Autorisierung passt nicht mehr.
Das Hot Wallet einer Börse sendet ununterbrochen Transaktionen. Zu erraten, bei welcher Nummer es genau in der richtigen Sekunde steht, ist so gut wie unmöglich. Wie hat der Angreifer das also gelöst?
Er hat 50 Autorisierungen für 50 aufeinanderfolgende Nonces vorbereitet. Alle vom Binance-Wallet signiert. Wie ein Einbrecher, der nicht mit einem Schlüssel vor der Tür steht, sondern mit einem Bund aus fünfzig: Einer davon passt bestimmt.
Einer passte. Gut drei Minuten später hatte das Wallet sein gesamtes Guthaben abgegeben: 167.464 ETH plus 63 weitere Token, darunter mehr als 1,6 Milliarden USDT.
Und dann kam der fieseste Teil. Die Autorisierung blieb in Kraft. Auf dem Wallet lief jetzt „Staubsauger“-Code, der nur noch Befehle vom Angreifer annahm. Jedes Mal, wenn neues Geld auf der Binance-Adresse landete, saugte der Angreifer auch das ab. Als hättest du einen Nachsendeauftrag für einen fremden Briefkasten eingerichtet: Die Leute schreiben weiter an die alte Adresse, aber die Briefe liest du.
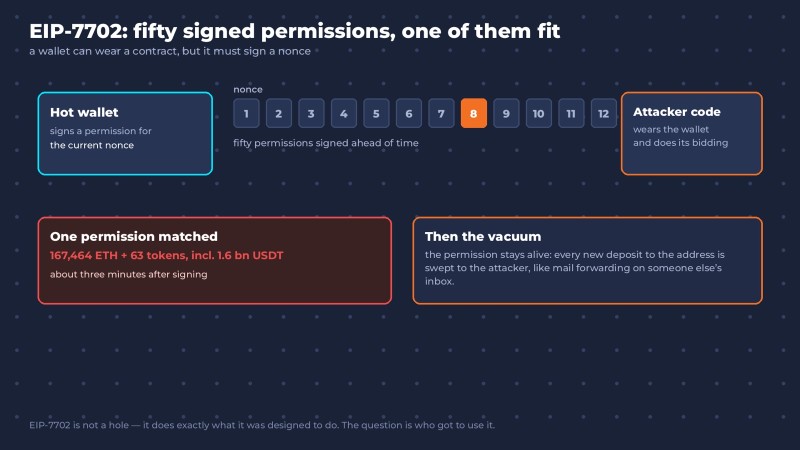
Die Lehre für alle, die entwickeln: Jedes mächtige Feature ist auch ein mächtiges Werkzeug, um Schaden anzurichten. EIP-7702 ist keine „Lücke“. Es funktioniert genau wie vorgesehen. Das Problem ist, wer die Gelegenheit bekam, es zu nutzen.
Das Rennen ums Geld: Freezes gegen Swaps
Sobald der Angriff bekannt wurde, begann das Rennen.
Stablecoins haben eine Eigenschaft, die Bitcoin fehlt: Die Unternehmen, die sie ausgeben, können an einer bestimmten Adresse Token einfrieren. Tether, Circle, Ripple und andere begannen, die Adressen des Angreifers zu sperren. Das Arbitrum Security Council verschob Gelder zwangsweise aus dem Wallet des Angreifers. Nach Schätzung von Binance wurden rund 3 Milliarden Dollar eingefroren.
Währenddessen tauschte der Angreifer hektisch Stablecoins in ETH um, das sich nicht einfrieren lässt. Und zahlte dafür laut TRM mehr als 10 % über dem Marktpreis. Wenn dir Tether im Nacken sitzt, bleibt keine Zeit zum Feilschen.
Binance stoppte Ein- und Auszahlungen und versprach, das Loch mit dem SAFU-Versicherungsfonds und eigenem Kapital zu stopfen: „Diese Verluste werden nicht an die Nutzer weitergegeben.“ Bis zum 1. November hatte die Börse nach eigenen Angaben rund 95 % der betroffenen Summe gedeckt und eine schrittweise Wiederaufnahme der Auszahlungen angekündigt.
Sieht so aus, als käme die Kundschaft glimpflich davon. Und die Frage „Wer war's?“ ist auch schon beantwortet.
TraderTraitor und die Lazarus Group: Hacker, die Menschen hacken statt Code
Am 31. Oktober erklärte das FBI offiziell, dass Nordkorea hinter dem Hack steckt, konkret die Gruppe TraderTraitor. Sie ist auch als Lazarus Group, Jade Sleet und APT38 bekannt. TRM Labs und Chainalysis waren schon vorher zum selben Schluss gekommen. Binance selbst hat die Täter öffentlich noch nicht benannt.
Schau dir die bisherigen großen Angriffe dieser Gruppe an, und du erkennst ein Muster.
Bybit, Februar 2025, 1,5 Milliarden Dollar. Die Angreifer gingen nicht auf die Börse selbst los, sondern auf ihren Wallet-Anbieter Safe{Wallet}. Der Mac eines Safe-Entwicklers wurde über ein Docker-Projekt mit harmlos klingendem Namen rund um einen Simulator für Aktieninvestments infiziert, offenbar mithilfe von Social Engineering. Von da aus: Zugang zu AWS, gestohlene Session-Tokens und manipuliertes JavaScript in der Oberfläche, das den Signern von Bybit eine „normale“ Transaktion anzeigte.
DMM Bitcoin, Mai 2024, 308 Millionen Dollar. Laut FBI gab sich der Angreifer auf LinkedIn als Recruiter aus und schickte jemandem bei Ginco, dem japanischen Unternehmen, das die Wallets verwaltete, ein Python-Skript, getarnt als Testaufgabe im Bewerbungsprozess. Die Person führte das Skript aus. Game over.
Siehst du das Muster? Nordkorea knackt keine Kryptografie. Das ist langsam und teuer. Viel einfacher ist es, einen Menschen mit Zugang zu hacken: jemanden aus Entwicklung, DevOps oder Administration. Und der zuverlässigste Weg, Devs dazu zu bringen, fremden Code auszuführen, ist das Angebot ihres Traumjobs.
Wie genau der Laptop bei Binance infiziert wurde, ist noch unbekannt, und niemand kann behaupten, es sei eine gefälschte Testaufgabe gewesen. Aber das Vorgehen dieser Gruppe ist gut dokumentiert. Und es betrifft direkt alle, die einen Job in der Tech-Branche suchen.
Fake-Recruiter mit Malware: die gefährlichste Testaufgabe, die du je bekommst
Schon 2023 beschrieben Forschende von Palo Alto Networks eine nordkoreanische Kampagne mit einem sehr treffenden Namen: Contagious Interview. Die Masche ist seitdem nur raffinierter geworden, und ihre Opfer sind längst nicht mehr nur Leute, die bei Börsen arbeiten, sondern ganz normale Devs auf Jobsuche.
So läuft es ungefähr ab:
- Ein „Recruiter“ meldet sich über LinkedIn, Telegram oder per E-Mail. Das Unternehmen klingt seriös, das Gehalt liegt angenehm über dem Markt, und der Prozess ist schnell.
- Nach einem kurzen Call bekommst du eine Testaufgabe. Du sollst ein Repo herunterladen, „das Projekt lokal starten und ein paar Bugs fixen“. Oder „unsere Videocall-App“ installieren.
- Du führst
npm installaus oder startest ein Python-Skript. Und in diesem Moment läuft fremder Code auf deinem Rechner, von dem du keine einzige Zeile gesehen hast. Wer ihn geschrieben hat, hat dafür über jede einzelne sehr gründlich nachgedacht.
Von da an sucht die Malware alles, was herumliegt: Browser-Passwörter, Session-Cookies, SSH-Keys, Cloud-Tokens, Krypto-Wallets. Ist es ein Arbeitslaptop mit Zugang zur Produktion, herzlichen Glückwunsch: Dein Laptop ist gerade zur Haustür in eine fremde Firma geworden.
Das Schlimmste: Eine Testaufgabe ist der perfekte Köder. Du willst sie ausführen. Du bist nervös, du hast es eilig, und das Letzte, woran du denkst, ist, was in der package.json steht.
Red Flags:
- Das Gehalt liegt deutlich über dem Markt, und der Prozess ist verdächtig schnell: „Lass uns direkt zur Testaufgabe springen.“
- Die Aufgabe muss ausgeführt werden, nicht einfach von Grund auf geschrieben.
- Du sollst eine „spezielle App für den Call“ installieren statt Zoom oder Google Meet.
- Das Repo hat seltsame Install-Skripte, obfuskierten Code oder Dependencies mit Tippfehlern im Namen.
- Du wirst gehetzt: „Wir brauchen es heute, die Stelle muss sofort besetzt werden.“
Wie du eine Coding-Testaufgabe sicher ausführst und trotzdem ruhig schläfst:
- Niemals auf dem Arbeitslaptop. Erst recht nicht auf einem Rechner mit Zugang zur Produktion, zur Cloud oder zum Geld anderer Leute.
- Isoliert. Eine virtuelle Maschine oder ein Docker-Container ohne Zugriff auf dein Home-Verzeichnis. Wenn du für ein fremdes Projekt einen Container hochziehen kannst, hast du schon eine Schutzschicht, die beim Safe-Entwickler fehlte. Im Docker-Kurs gehört das zu den ersten Dingen, die du praktisch machst.
- Erst lesen, dann ausführen. Öffne die
package.jsonund prüf den Abschnittscripts, vor allempreinstallundpostinstall. Für die erste Installation gibt esnpm install --ignore-scripts. - Keine Wallets oder Keys in der Nähe. Ein Krypto-Wallet, SSH-Keys für die Produktion und eine Testaufgabe von Fremden haben nichts auf demselben Rechner zu suchen.
- Check das Unternehmen. Die Website, echte Leute aus dem Team auf LinkedIn, die Historie der Stellenanzeige. Fünf Minuten Googeln können mehr wert sein als fünf Jahresgehälter.
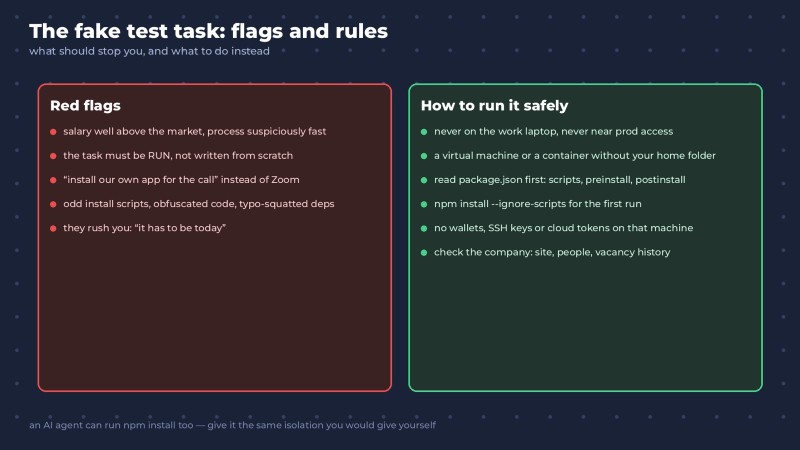
Und ein besonderer Hinweis für 2026: Wenn du eine Testaufgabe an einen KI-Agenten übergibst, denk daran, dass auch der Agent npm install ausführen kann. Der Malware ist egal, wer Enter gedrückt hat, du oder Claude Code. Wenn ein Agent Code aus einem unbekannten Repo ausführen darf, braucht es dieselbe Isolation, die du auch selbst nutzen würdest.
Wenn du schon Zugang zur Produktion hast
Für alle, die in DevOps, Backend oder Infrastruktur-Support arbeiten, ist die Lehre aus dem Binance-Fall noch deutlicher: Dein Laptop ist Teil des Sicherheitsperimeters der Firma. Nicht „mein privater Rechner, auf dem ich halt auch arbeite“, sondern buchstäblich eine Tür in die Produktion.
Was das in der Praxis heißt:
- Trenn deine Umgebungen. Der Arbeitsrechner ist für die Arbeit. Nebenprojekte, Testaufgaben, Games und dubiose Browser-Erweiterungen gehören woandershin.
- Least Privilege. Du brauchst Zugriff auf genau das, woran du gerade arbeitest, und nur so lange, wie du daran arbeitest. Dauerhafte Admin-Rechte „für alle Fälle“ sind ein Geschenk an Angreifer.
- Hardware-Keys und kurze Sessions. Im Fall Bybit umgingen die Angreifer die Zwei-Faktor-Authentifizierung, indem sie bereits aktive Session-Tokens stahlen. Je kürzer eine Session lebt, desto weniger Zeit bleibt, sie nach einem Diebstahl zu missbrauchen.
- Für kritische Operationen gilt mindestens das Vier-Augen-Prinzip. Kein einzelner Account sollte allein Geld auszahlen oder Änderungen an der Payment-Pipeline pushen können.
Nichts davon ist Hexenwerk. Und genau deshalb wird es so oft nicht gemacht.
Was das bedeutet, wenn du gerade programmieren lernst
Du könntest diese Geschichte als Thriller über Milliarden und Nordkorea lesen. Aber für alle, die entwickeln, steckt eine andere Lehre darin.

Sicherheit ist kein separater Beruf irgendwo in weiter Ferne. Es geht darum zu verstehen, was der Code, den du ausführst, tatsächlich tut. Was passiert, wenn du npm install ausführst. Was ein Container ist und warum er nicht immer so isoliert, wie du denkst. Wo Tokens gespeichert werden und warum ein Session-Cookie mehr wert ist als ein Passwort.
Das ist das Fundament. Keine KI kann es ersetzen: Sie schreibt dir in einer Sekunde ein Dockerfile, aber ob du einem Repo von einem „Recruiter“ vertraust, entscheidest immer noch du.
Wo du das lernst
Damit du Geschichten wie diese als klare Abfolge von Schritten liest und nicht als Magie, brauchst du die Grundlagen.
Im Docker-Kurs baust du Container mit eigenen Händen und findest heraus, was sie isolieren und was nicht. Python und Java geben dir ein echtes Verständnis dafür, wie der Code funktioniert, den du ausführst – auch der, der als ZIP-Datei von deinem „Traum-Recruiter“ kommt. Und Web erklärt, wie genau diese npm-Pakete und Frontend-JavaScript funktionieren.
Und wenn du dich gerade auf Vorstellungsgespräche vorbereitest (echte, nicht die nordkoreanische Sorte), zeigen wir in unserem Guide zum Java-Vorstellungsgespräch, was 2026 in Java-Interviews wirklich gefragt wird.
Hackern reicht eine einzige unvorsichtige Person mit Zugang. Sorg dafür, dass du es nicht bist.
Binance Hack FAQ
Was ist beim Binance Hack im Oktober 2026 passiert? Am 29. Oktober 2026 wurden rund 6,3 Milliarden Dollar aus Hot Wallets von Binance auf zehn Blockchains gestohlen – der größte Diebstahl in der Geschichte der Kryptowährungen. Laut vorläufiger Darstellung der Börse begann der Angriff mit dem kompromittierten Laptop eines DevOps-Engineers, über den der Angreifer an einen internen Service gelangte und nicht autorisierte Auszahlungsanfragen stellte.
Wer hat Binance gehackt? Laut FBI wurde der Angriff von der nordkoreanischen Gruppe TraderTraitor ausgeführt, auch bekannt als Lazarus Group, Jade Sleet und APT38. Die Analysten von TRM Labs und Chainalysis kamen zum selben Schluss. Dieselbe Gruppe steckte auch hinter dem Bybit-Hack 2025 mit 1,5 Milliarden Dollar.
Sind Binance-Nutzer vom Hack betroffen? Binance hat versprochen, alles selbst zu decken – mit dem SAFU-Versicherungsfonds und eigenem Kapital – und die Verluste nicht an die Kundschaft weiterzugeben. Rund 3 Milliarden Dollar wurden mithilfe der Stablecoin-Emittenten eingefroren. Am 1. November kündigte die Börse eine schrittweise Wiederaufnahme der Auszahlungen an.
Was ist EIP-7702? Ein im Mai 2025 eingeführter Ethereum-Mechanismus, mit dem ein normales Wallet die Steuerung seiner Operationen an Smart-Contract-Code übergeben kann. Beim Binance Hack wurde er genutzt, damit das Hot Wallet der Börse den Code des Angreifers ausführte und ihm sogar neu eingehende Gelder weiterleitete.
Wie erkennt man die Testaufgabe eines Fake-Recruiters? Sei vorsichtig, wenn das Gehalt deutlich über dem Markt liegt, der Prozess verdächtig schnell ist, die Aufgabe ausgeführt statt geschrieben werden muss oder du eine spezielle App für den Call installieren sollst. Führ fremden Code nur in einer virtuellen Maschine oder einem Container aus, niemals auf dem Arbeitslaptop, und prüf vorher die Install-Skripte.
Kann ein KI-Coding-Agent Malware aus einer Testaufgabe ausführen? Ja. Wenn ein Agent in einem unbekannten Repo Befehle wie npm install ausführt, werden bösartige Install-Skripte genauso ausgelöst, als hätte ein Mensch sie gestartet. Deshalb solltest du einen Agenten nur in einer isolierten Umgebung mit fremdem Code arbeiten lassen.
GO TO FULL VERSION